所有集群。 一个工作空间。

KubeOsprey 是轻量、开源的 Kubernetes 工作空间,将集群管理、可观测性、访问控制和 AI 运维整合在一起。

单一二进制
多集群
AI 原生
告警中心
变更审批
Helm
审计日志
RBAC
GitOps 友好

面向平台团队的控制面——在一个工作空间中观察、运维并治理任意 Kubernetes 环境。

KubeOsprey 将集群、工作负载、权限和 AI 汇聚到快速、可扩展的界面中,让交付更可靠,让日常运维更从容。

观察

实时了解集群、工作负载和性能——内置告警中心、健康诊断与日志中心。

了解可观测性

运维

批量更新镜像、滚动重启与伸缩,在一个界面中完成 Kubernetes 日常运维的核心工作流。

了解运维能力

治理

访问控制、权限策略、变更计划审批与完整审计记录,保障平台安全与团队协作效率。

了解权限治理
为 Kubernetes 而生

一个工作空间。 管理所有集群。

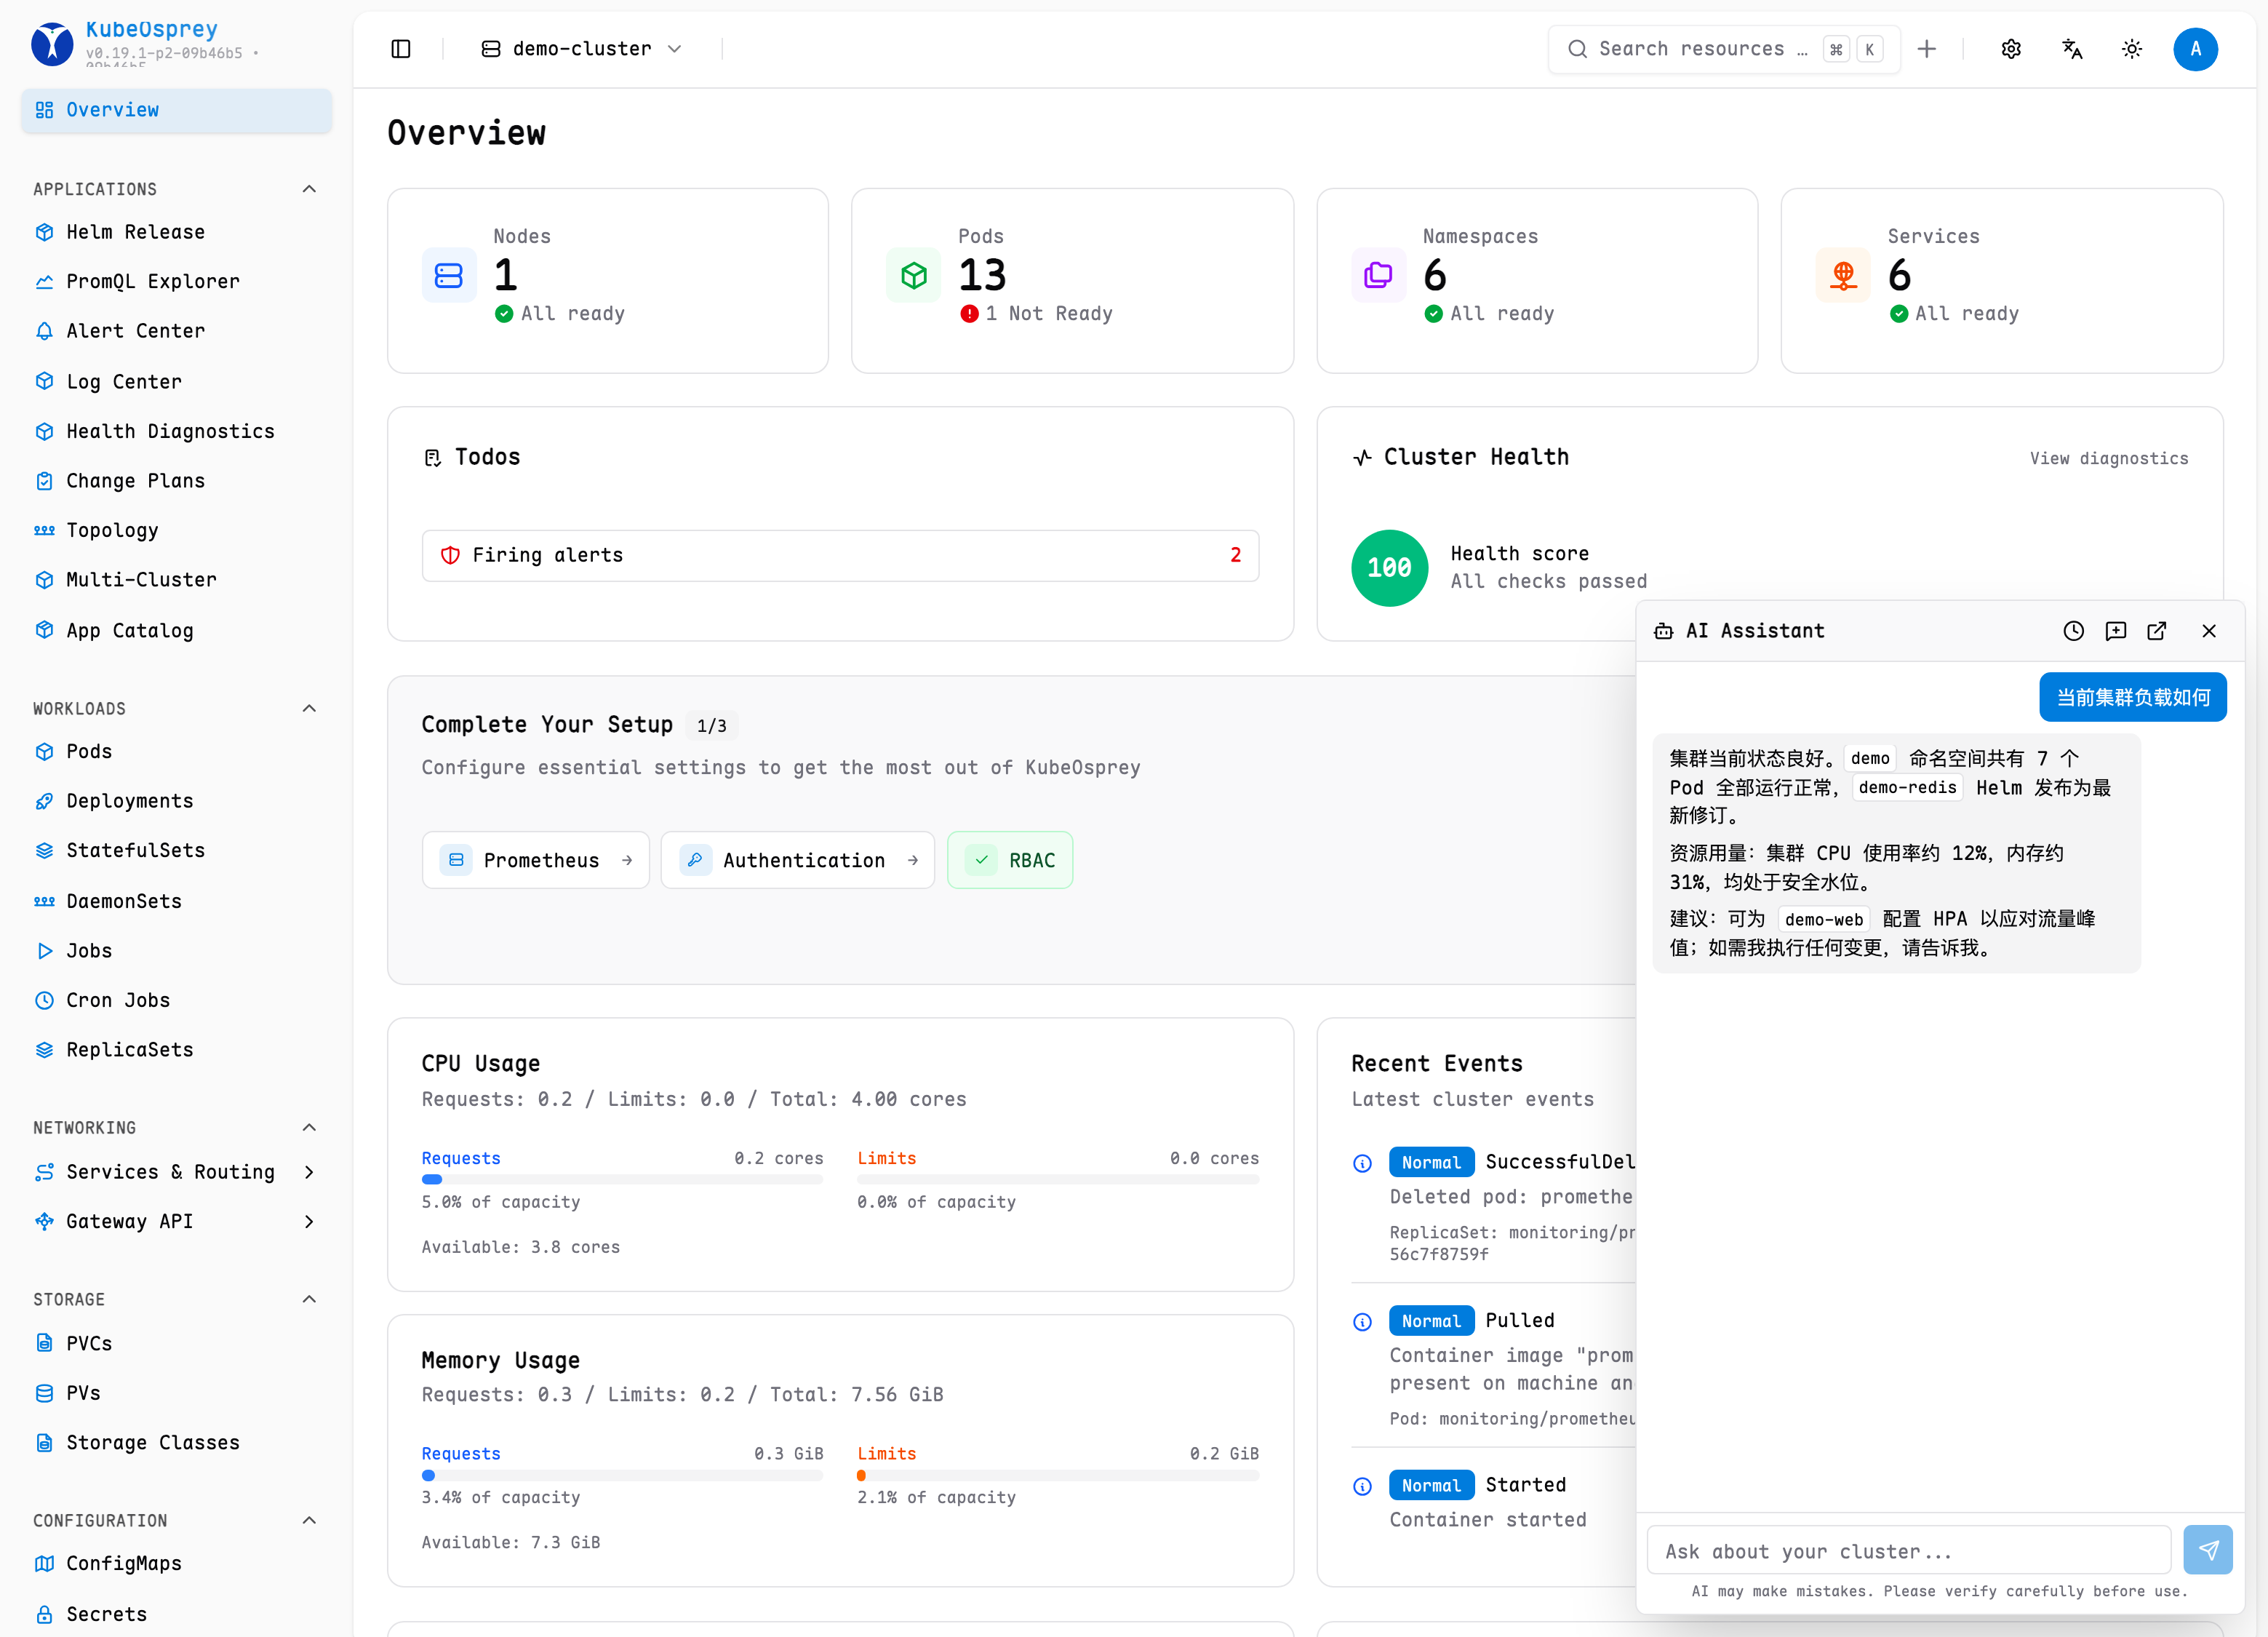
从集群健康状态到工作负载与事件,KubeOsprey 提供实时上下文,帮助团队快速且安全地采取行动。

浏览使用指南
KubeOsprey 仪表盘展示 Kubernetes 集群资源和实时健康状态
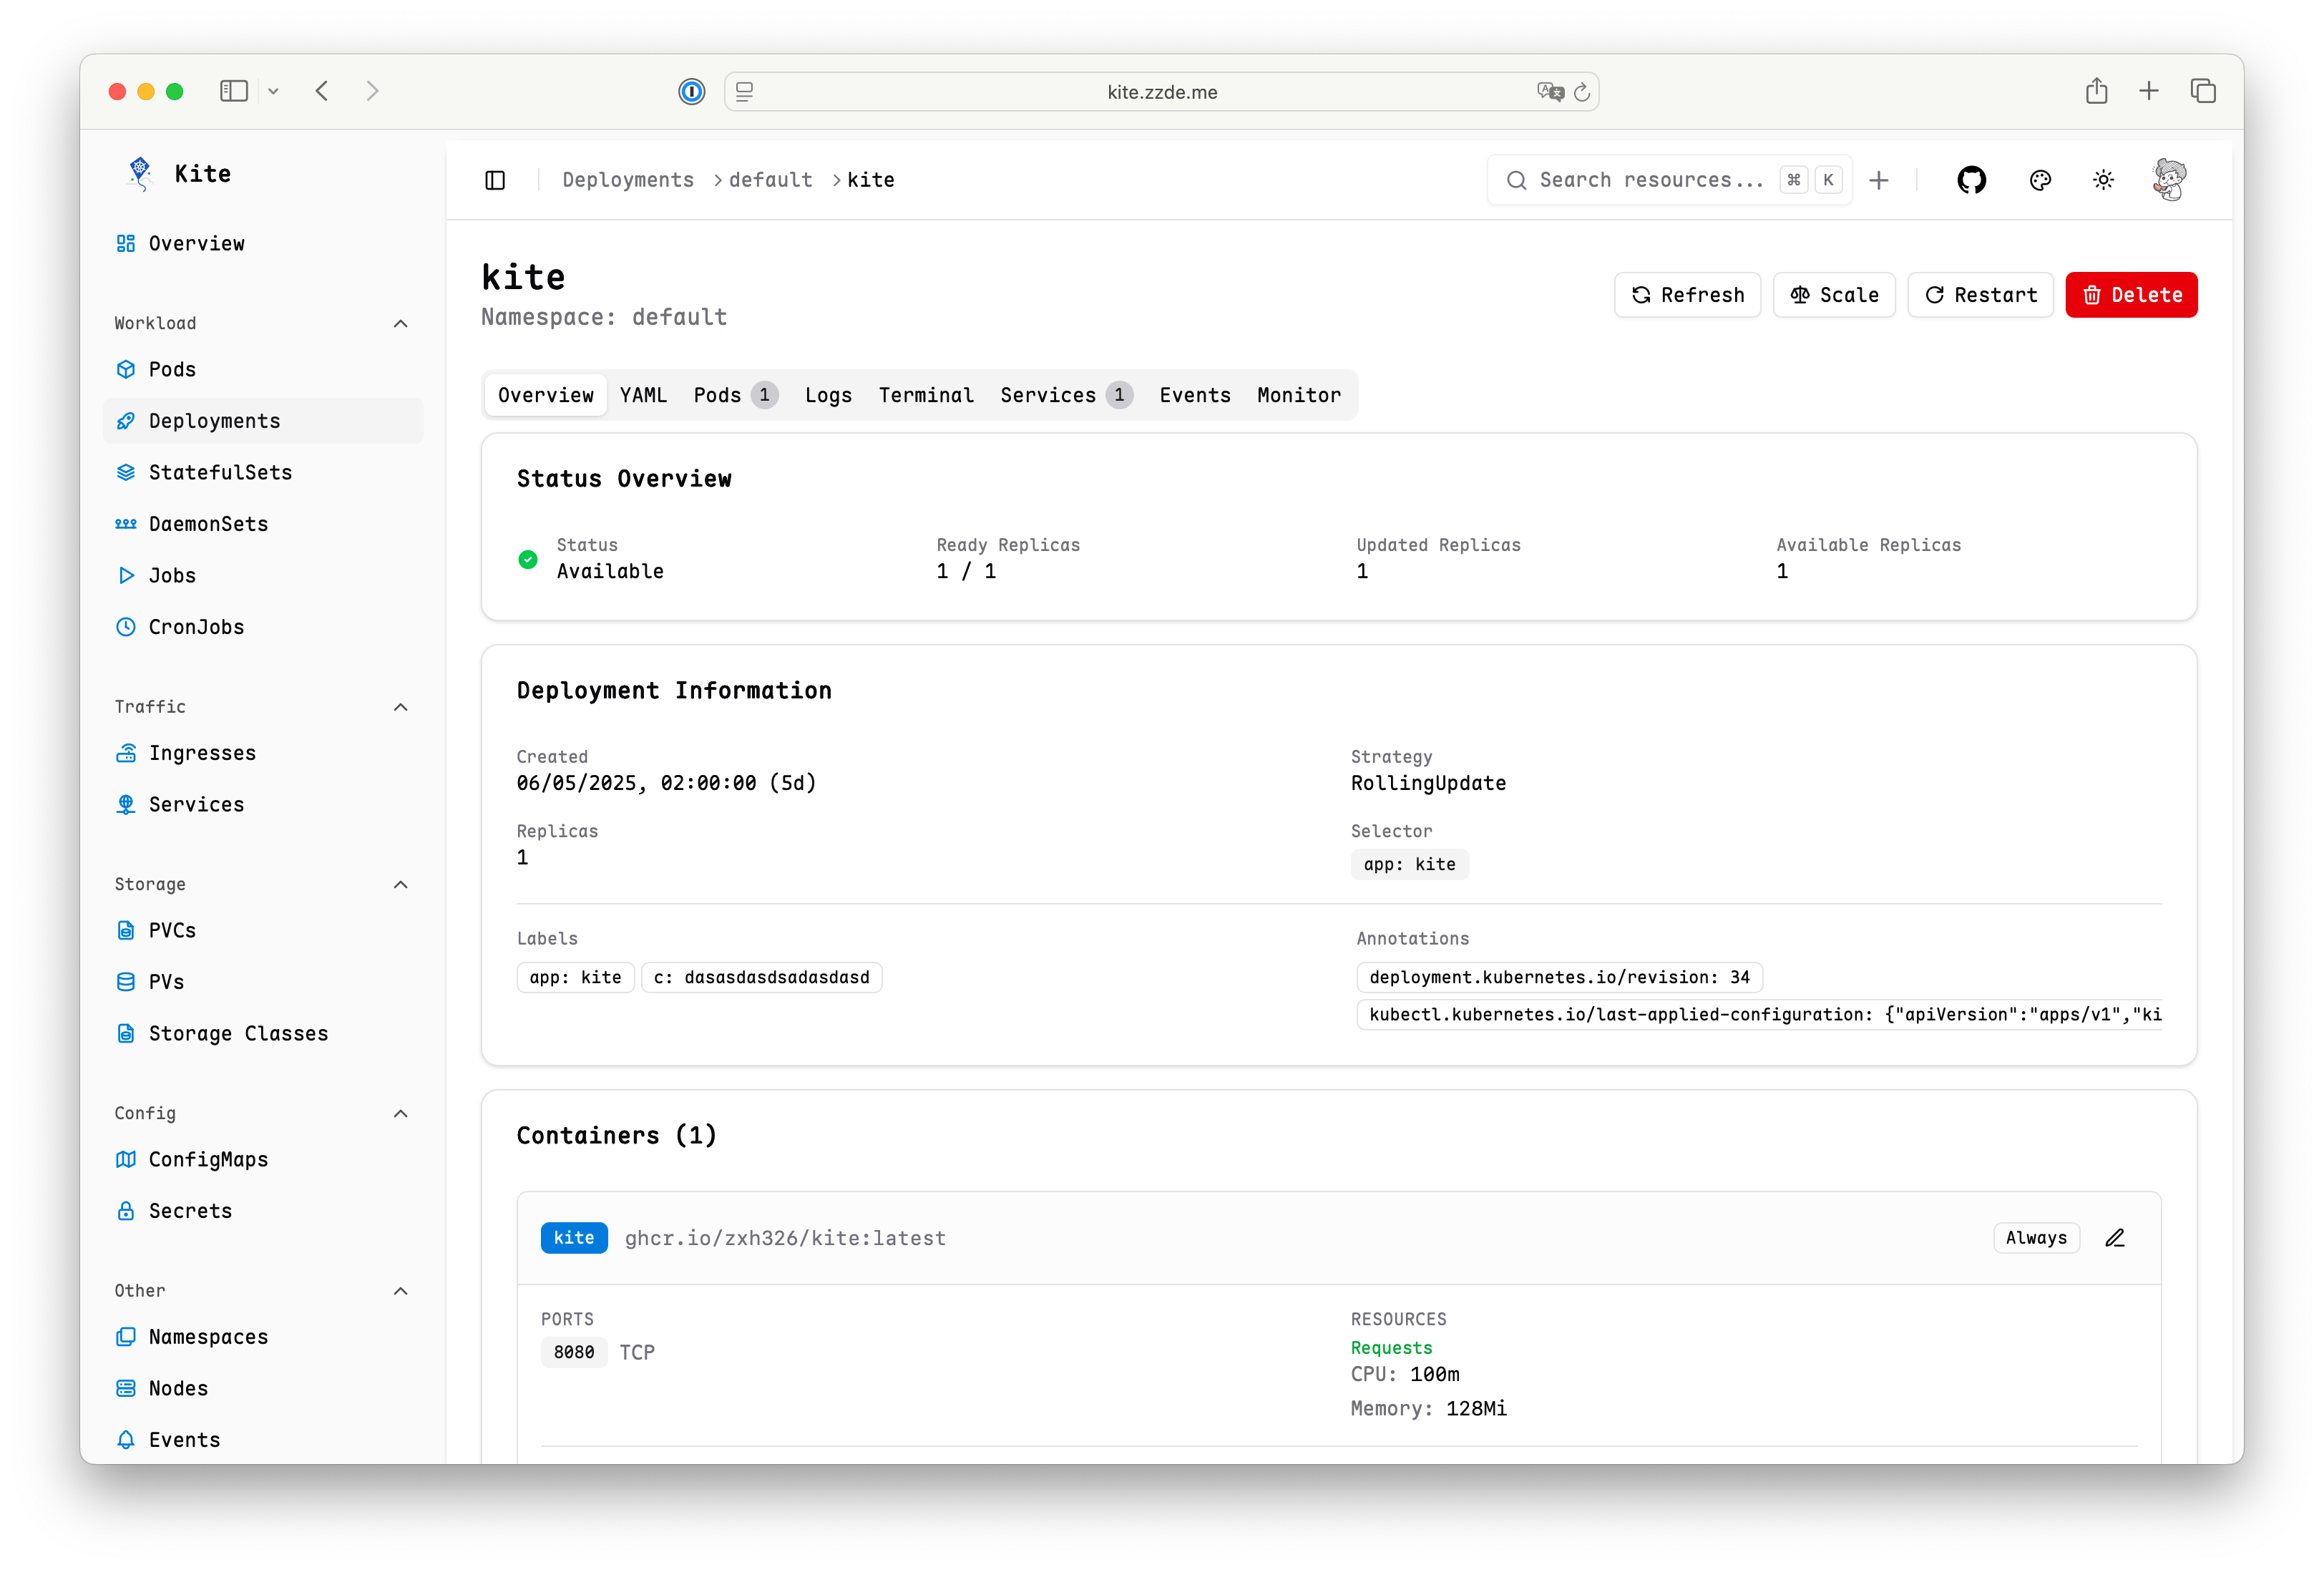
资源详情

看清每一个资源的完整上下文。

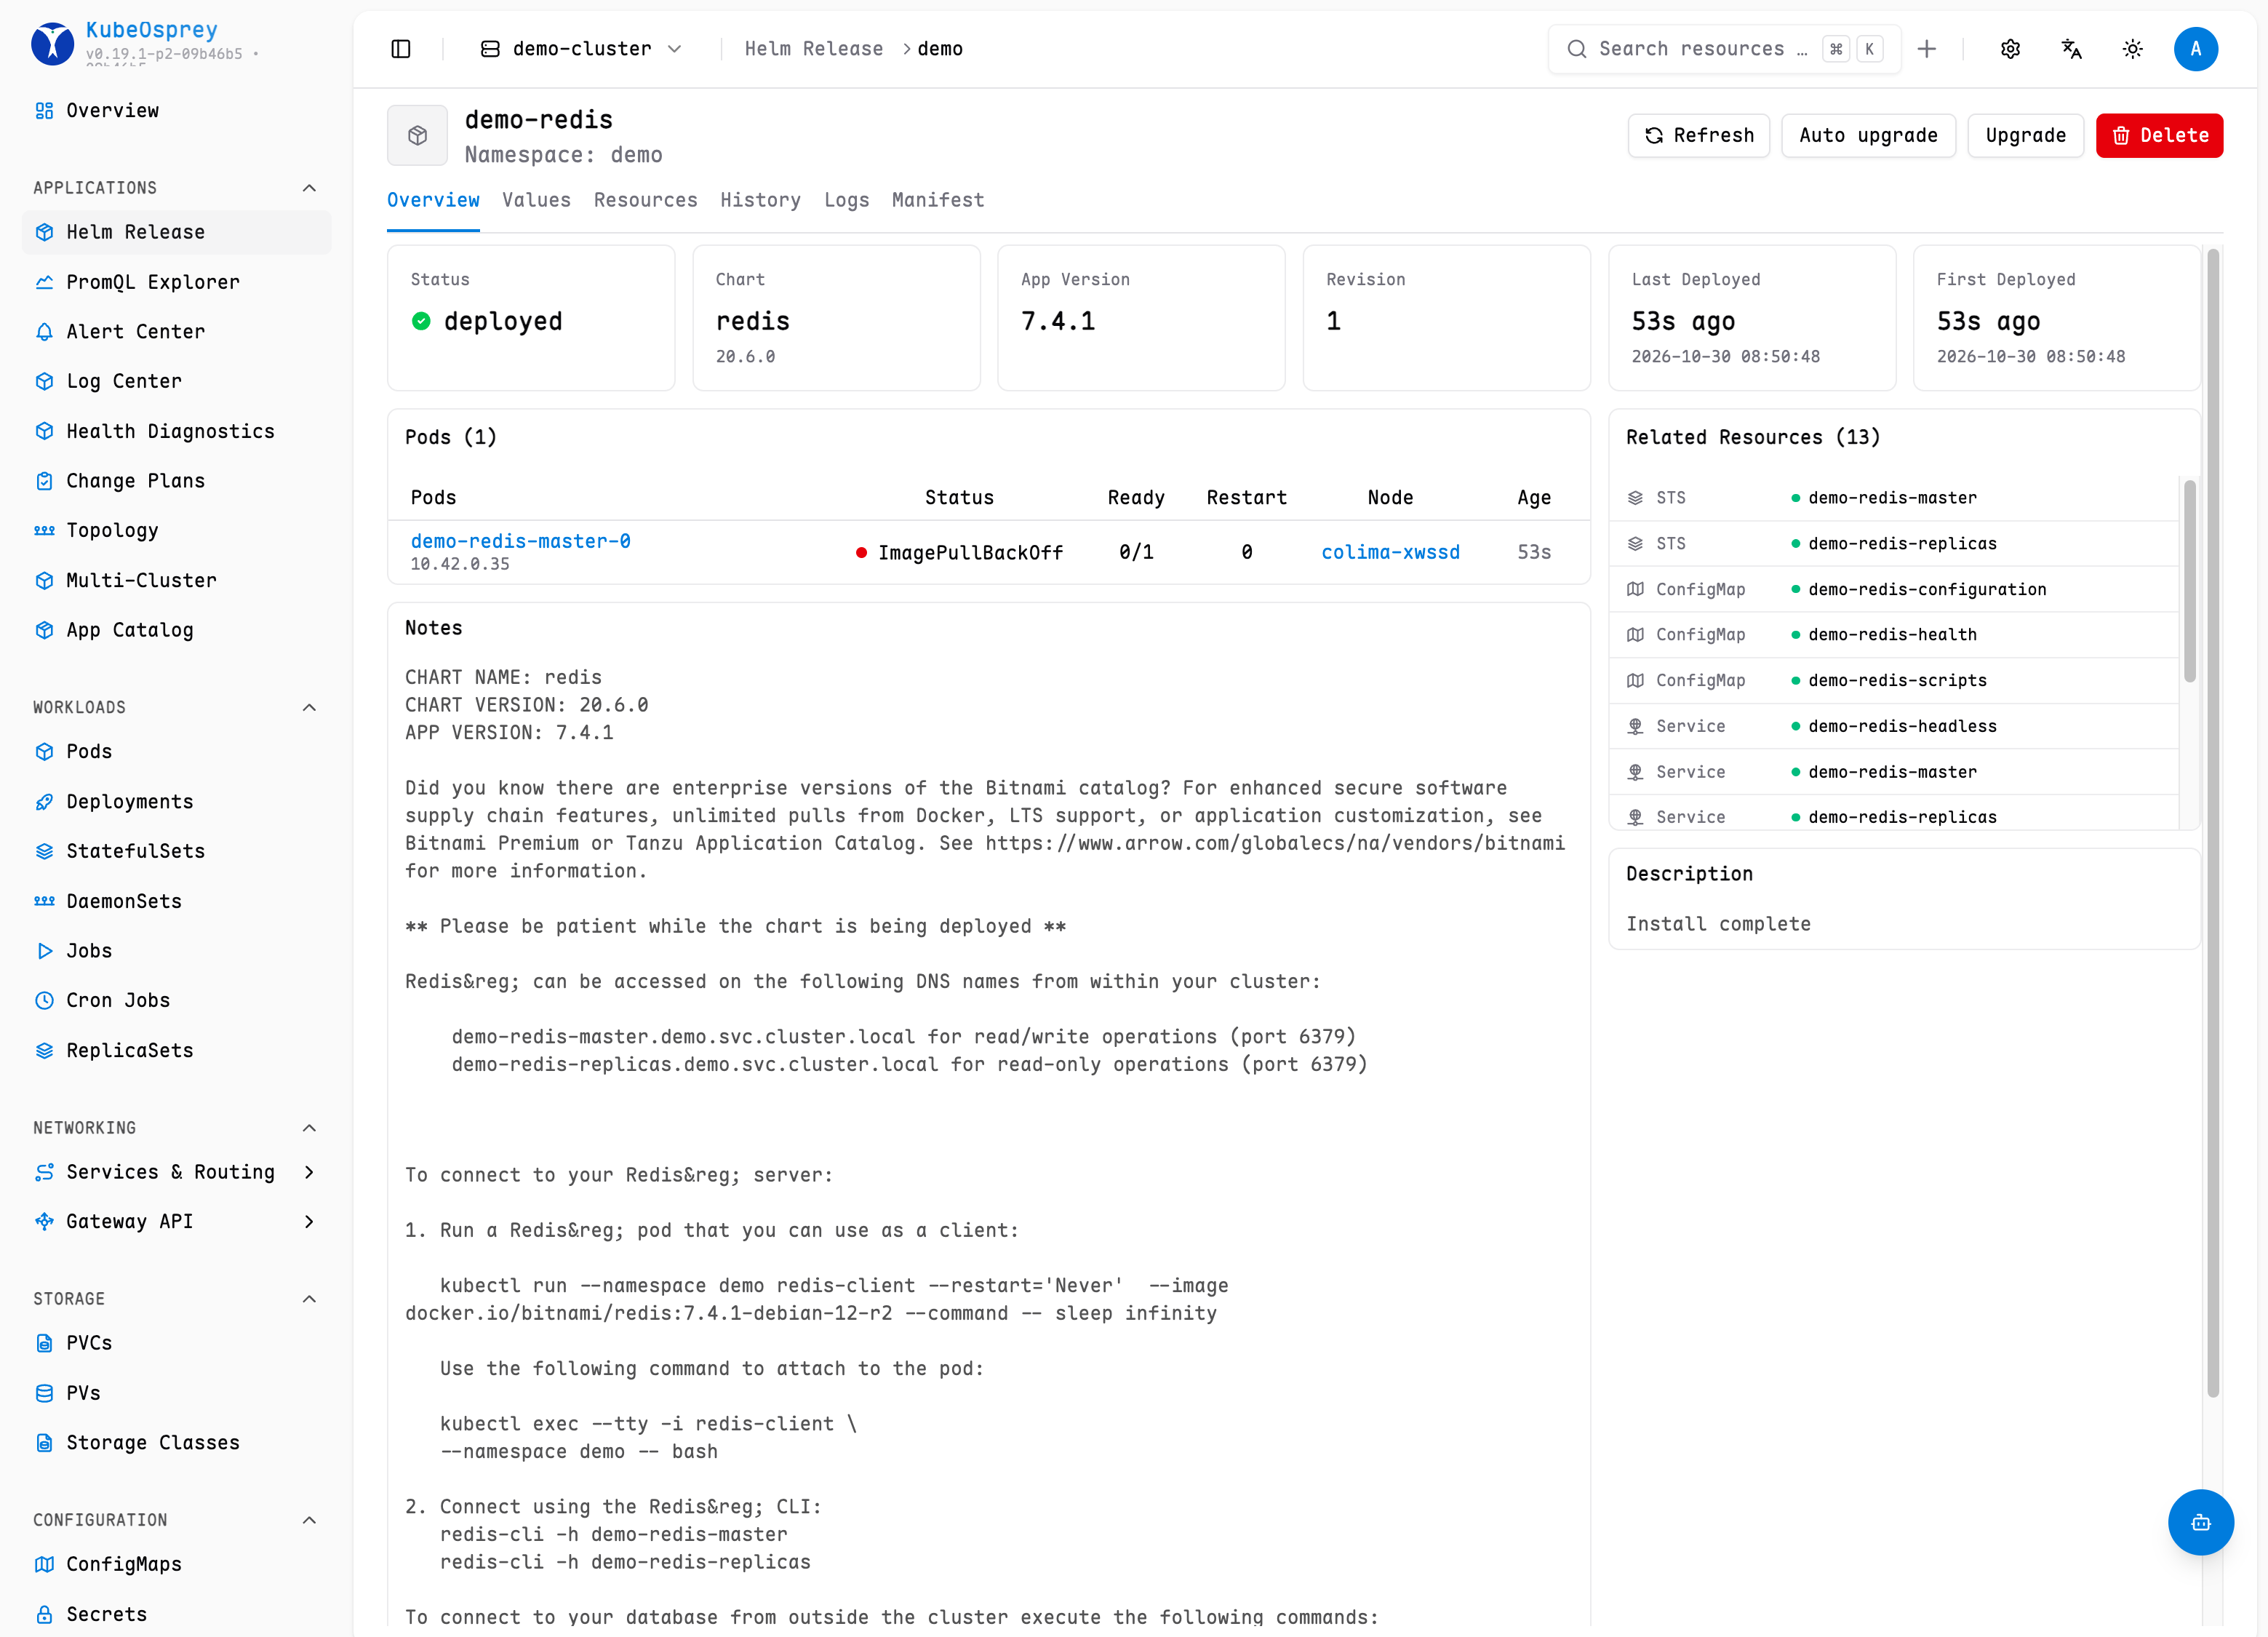
在同一处查看状态、配置、事件、条件和相关工作负载,从异常现象直接抵达排障所需的信息。

KubeOsprey Kubernetes 资源详情页展示状态、Pod、事件、关联资源、标签和配置
Helm 管理

无需离开工作空间即可管理 Helm。

浏览 Chart、管理仓库,并在其创建的 Kubernetes 资源旁完成 Release 的安装、升级与检查。

KubeOsprey Helm Release 页面展示部署状态、关联资源、发布历史和配置
安全与审计

每一次敏感操作都有据可查。

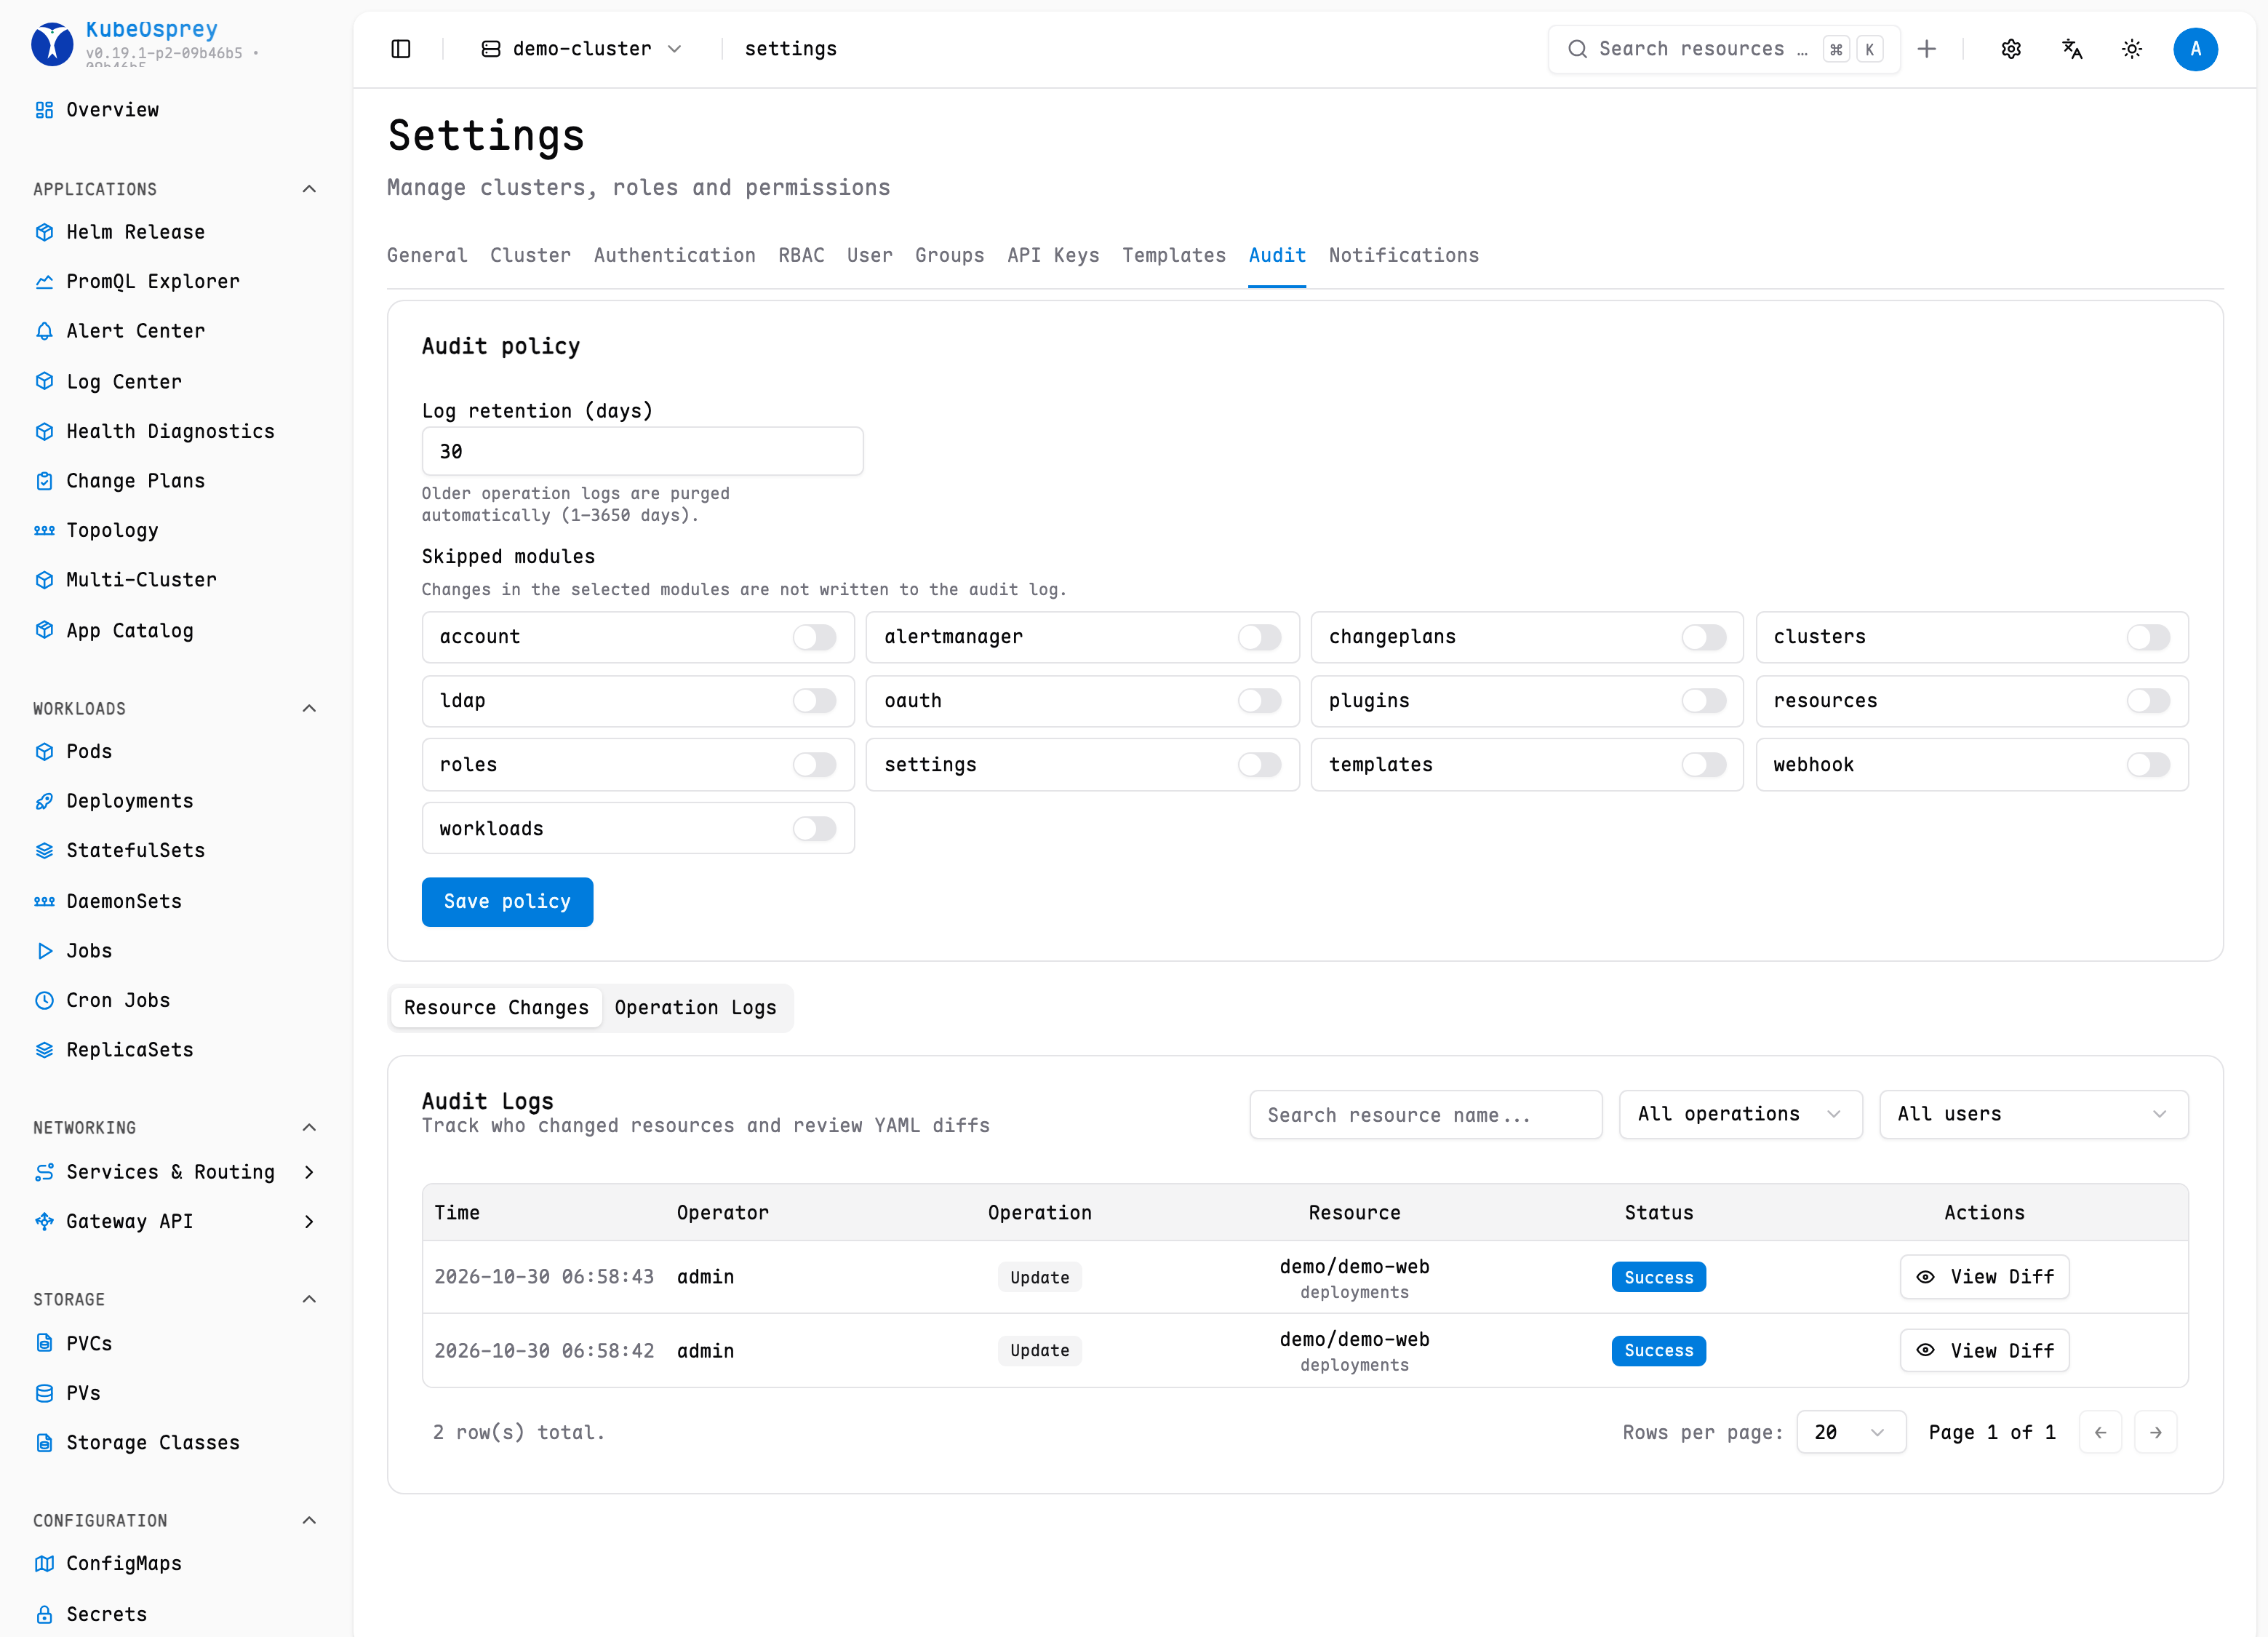
通过基于角色的权限和清晰的审计记录,管理用户访问与跨集群资源变更。
KubeOsprey 审计日志展示操作用户、Kubernetes 资源变更、集群、状态和差异