
用户管理
KubeOsprey 支持多种用户管理方式,结合 OAuth 与本地密码用户,配合 RBAC 权限系统,实现灵活的访问控制。
用户类型
- OAuth 用户:通过第三方身份提供商(如 GitHub、OIDC 等)登录。
如何配置 OAuth 见 OAuth 配置指南
- 密码用户: 通过用户名和密码登录。密码用户可以启用认证器应用 MFA,也可以注册 Passkey 用于免密码登录。
- API 密钥:用于脚本、CI/CD 或外部系统调用 KubeOsprey API。参见 API 认证。
用户管理
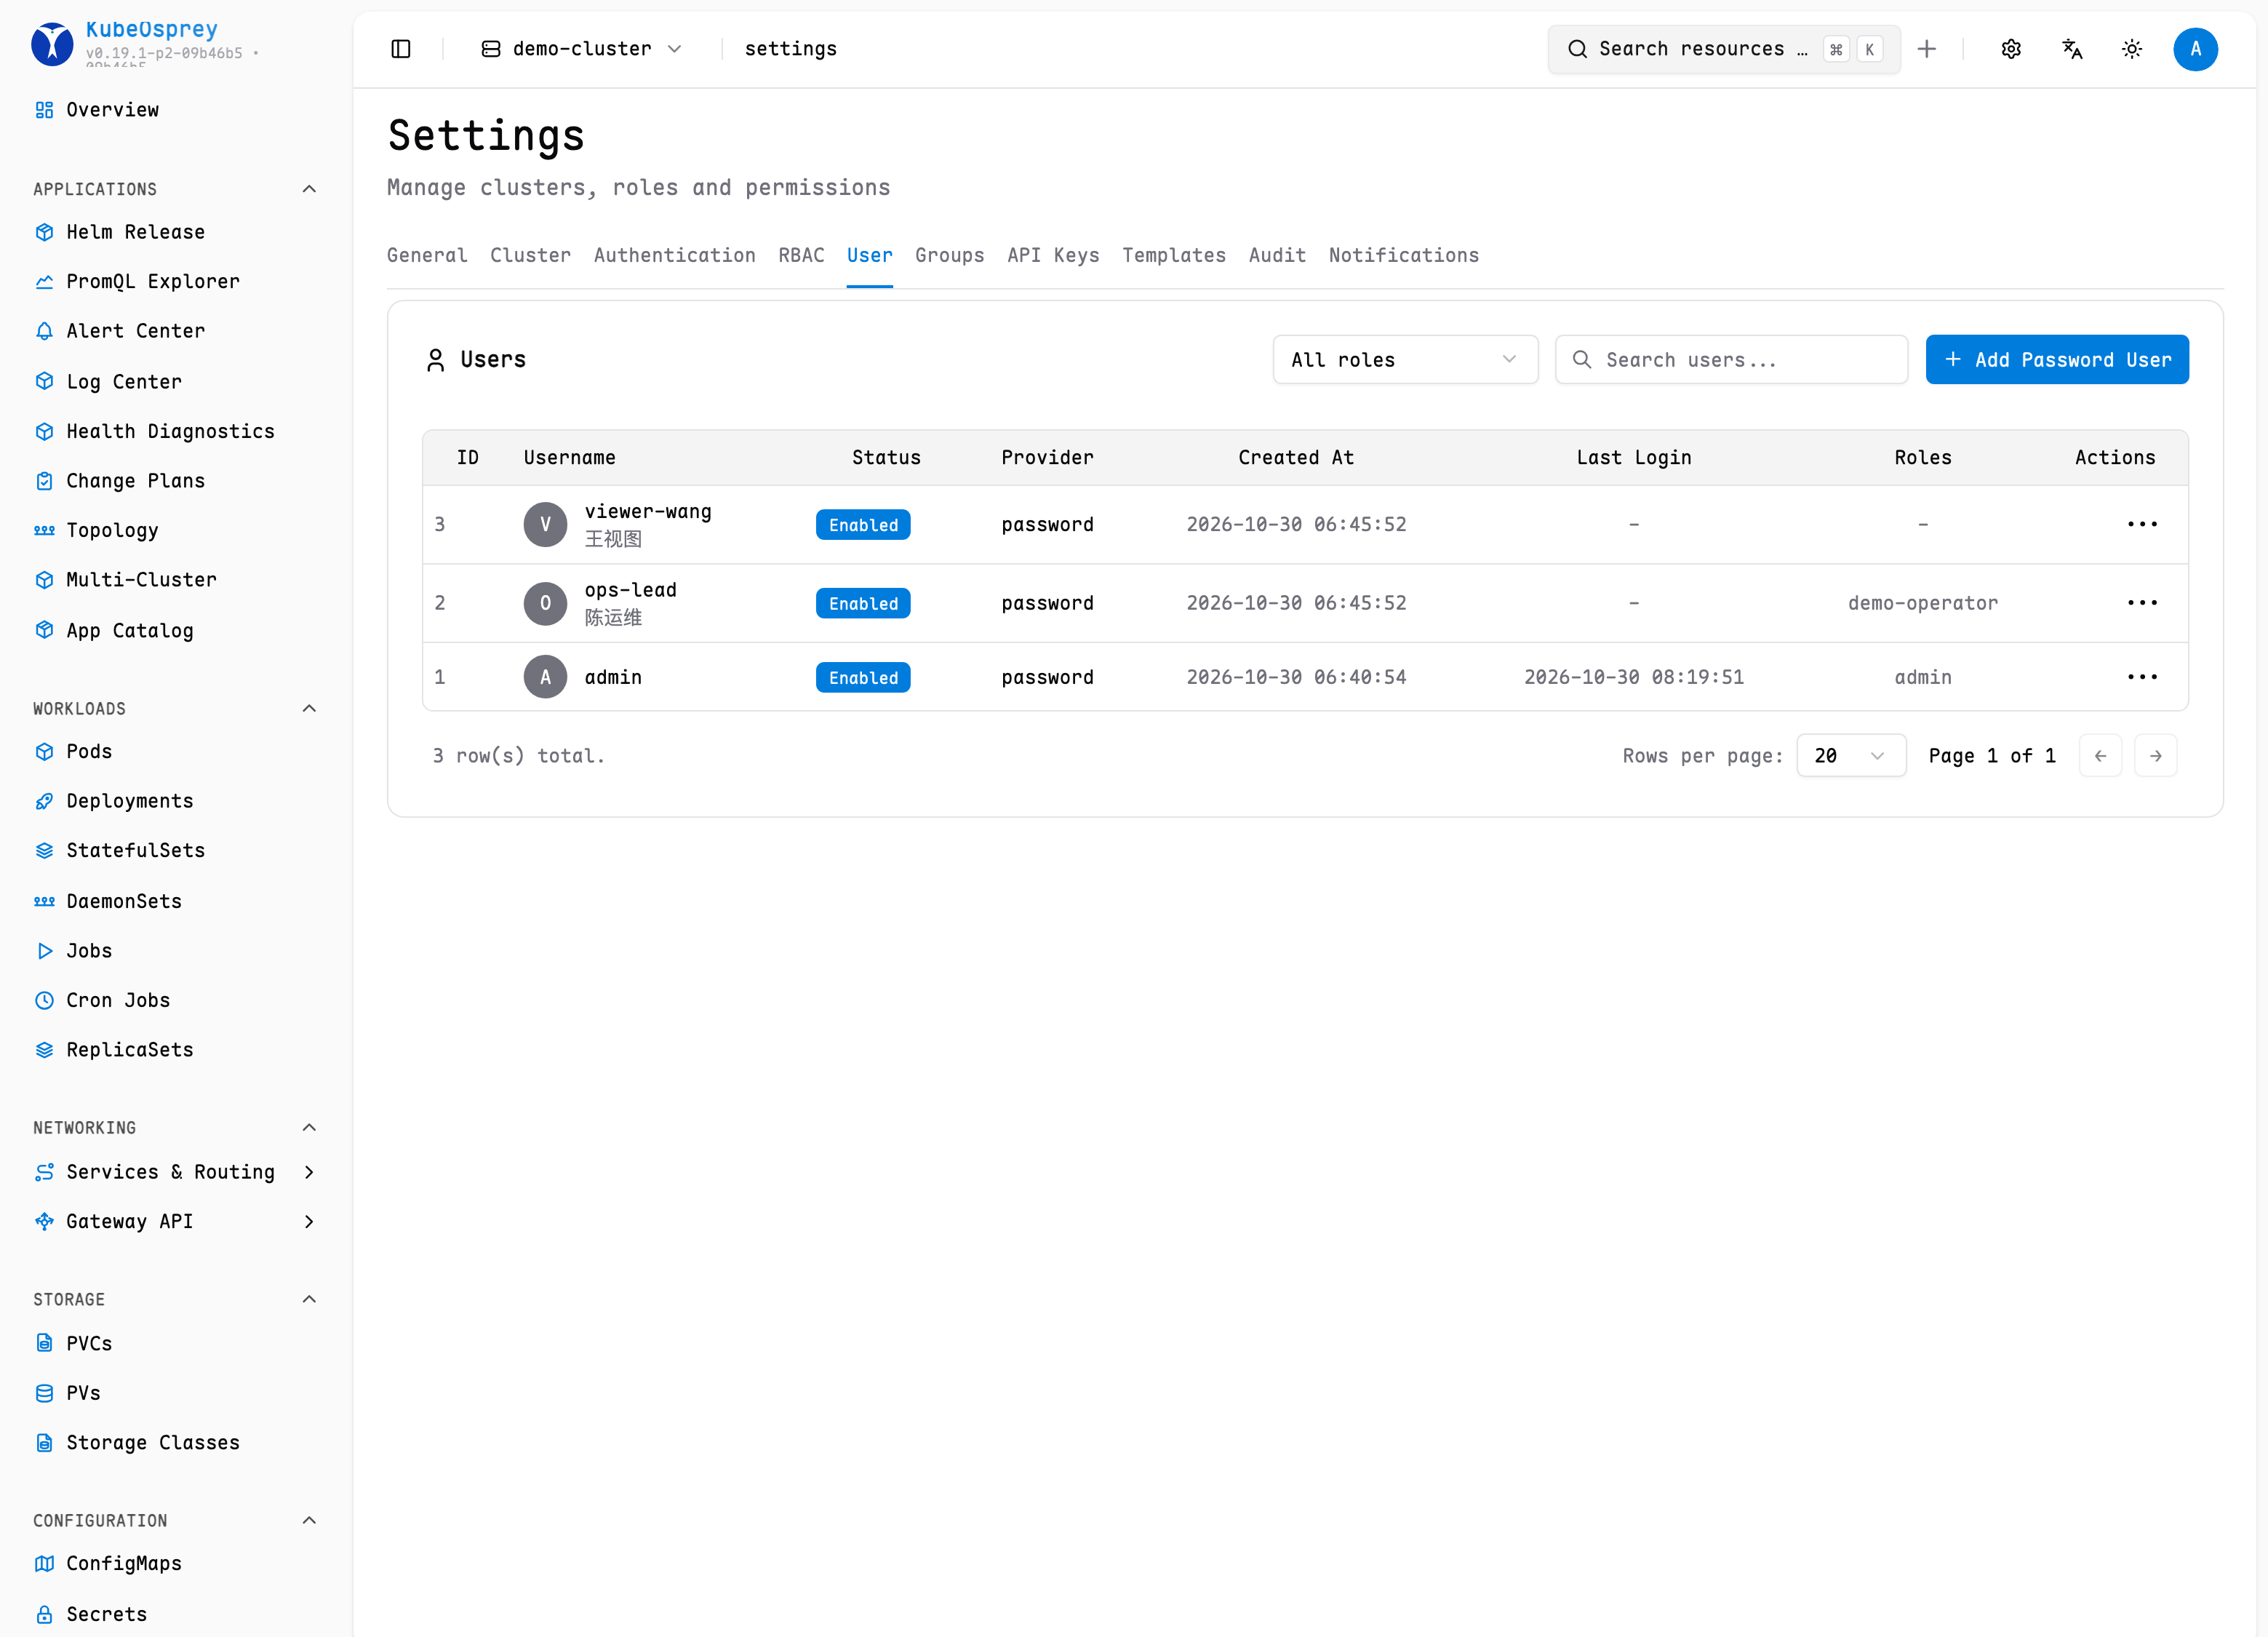
拥有 admin 角色的用户,可在页面右上角进入设置入口,进入用户与权限管理界面。
在该界面,您可以:
- 查看当前所有用户及其角色信息
- 新增用户(仅支持密码用户)
- 禁用或删除不再需要的账号
- 修改用户的角色分配,实现权限调整
账号安全
MFA 和 Passkey 登录默认启用,管理员可以在 设置 -> 认证 中管理。
密码用户可以在账号设置弹窗中管理自己的安全设置:
- 使用 TOTP 认证器应用启用 MFA
- 添加或删除 Passkey
- 在启用 Passkey 登录后使用 Passkey 登录
MFA 和 Passkey 仅适用于密码用户。OAuth 和 LDAP 用户应使用身份提供商侧的安全策略。
强制改密
管理员创建密码用户或重置用户密码后,该账号会被标记为"首次登录需修改密码"。被标记的用户在下次登录时,只能访问修改密码相关接口,其余接口返回 403 password_change_required;完成修改密码后标记自动清除,账号恢复正常使用。
这确保了初始密码和临时重置的密码不会长期有效。
密码策略
管理员可在 设置 -> 通用(General Settings) 中配置密码策略,对通过控制台设置的所有密码生效:
- 密码有效期(天数):超过有效期的密码在下次登录时要求更换;
0表示不启用 - 最小长度:默认
8 - 复杂度要求:可分别要求包含大写字母、小写字母、数字、特殊字符
- 历史密码限制:新密码不得与最近 N 次使用过的密码重复;
0表示不启用
创建用户或重置密码时设置的新密码同样受该策略约束,不满足策略的请求会被拒绝。
最佳实践
- 推荐优先使用 OAuth 用户,实现统一身份管理
- 密码用户适用于特殊或临时场景
- 为密码用户启用 MFA 或 Passkey
- 定期审查用户列表和角色分配,确保权限最小化
- 禁用未使用账号,降低安全风险
权限分配可参考 RBAC 权限管理