
认证
此提供商需要身份验证。
- appDynamicsAccountName: AppDynamics 账户名称(必需:True,敏感:False)
- appId: AppDynamics appId(必需:True,敏感:False)
- host: AppDynamics 主机(必需:True,敏感:False)
- appDynamicsAccessToken: AppDynamics 访问令牌(必需:False,敏感:False)
- appDynamicsUsername: 用户名(必需:False,敏感:False)
- appDynamicsPassword: 密码(必需:False,敏感:True)
某些范围可能需要才能通过提供商执行特定操作或查询。以下是相关范围及其用例的摘要:
- authenticated: 用户已授权(强制)
- administrator: 管理员权限(强制)
在工作流中
此提供商不能用作工作流中的"步骤"或"操作"。如果您想使用它,请通过在 GitHub 仓库 创建问题告诉我们。
连接 Provider
Provider 配置
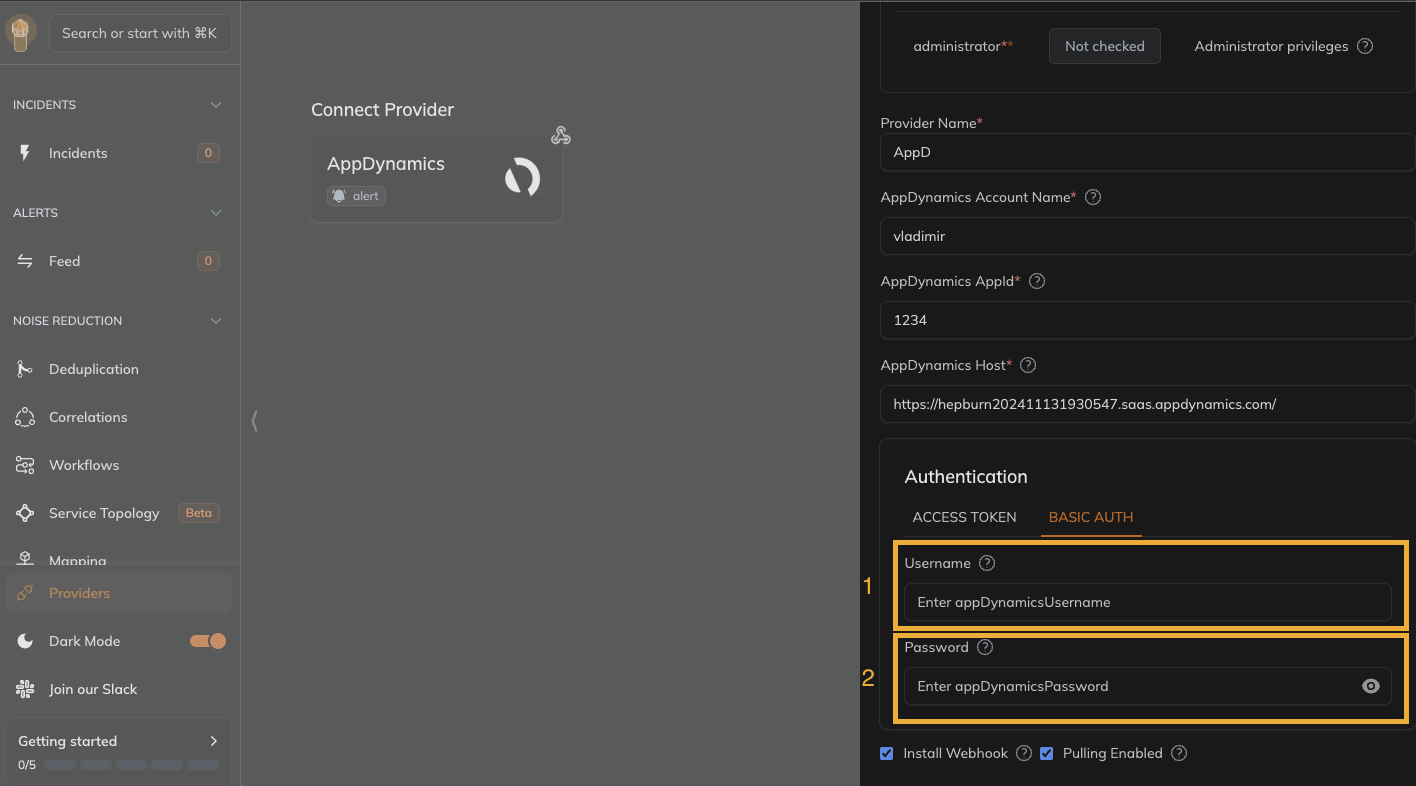
Basic Auth 身份验证
- 获取 AppDynamics 用户名和密码。
- 进入身份验证部分下的 Basic Auth 选项卡。
- 输入用户名和密码。
Access Token 身份验证
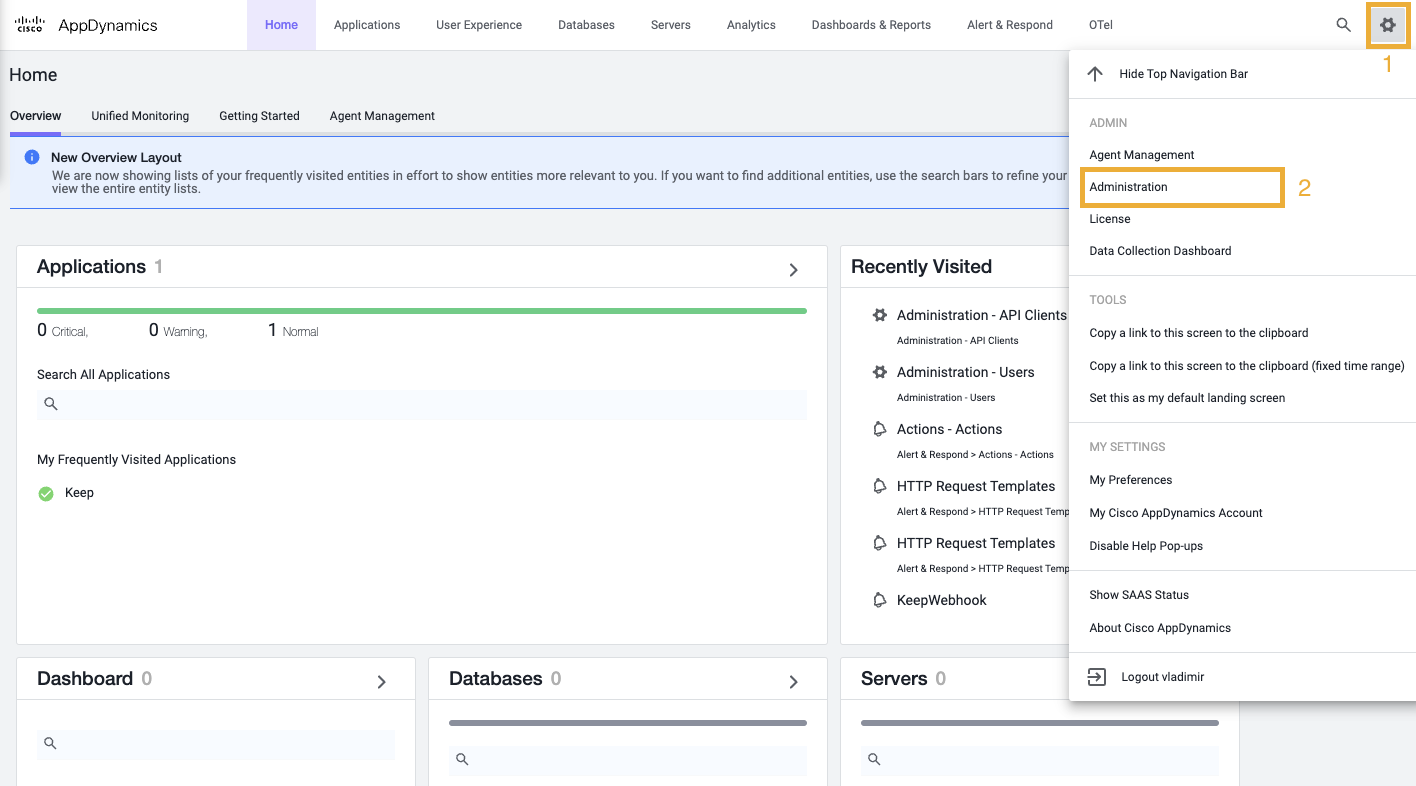
- 以账户所有者或其他具有管理用户、组、角色权限的角色登录 Controller UI。
- 进入管理。
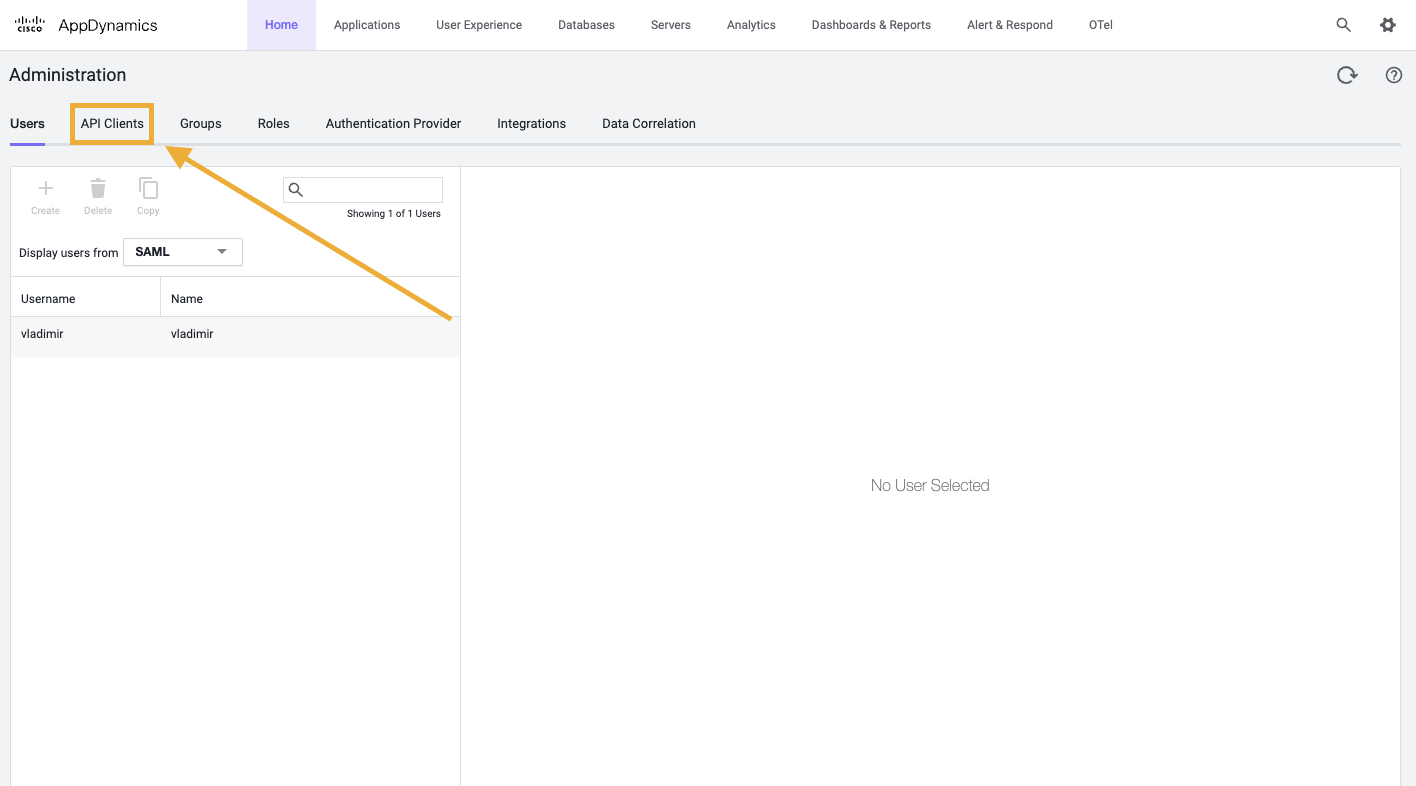
- 进入 API Client 选项卡。
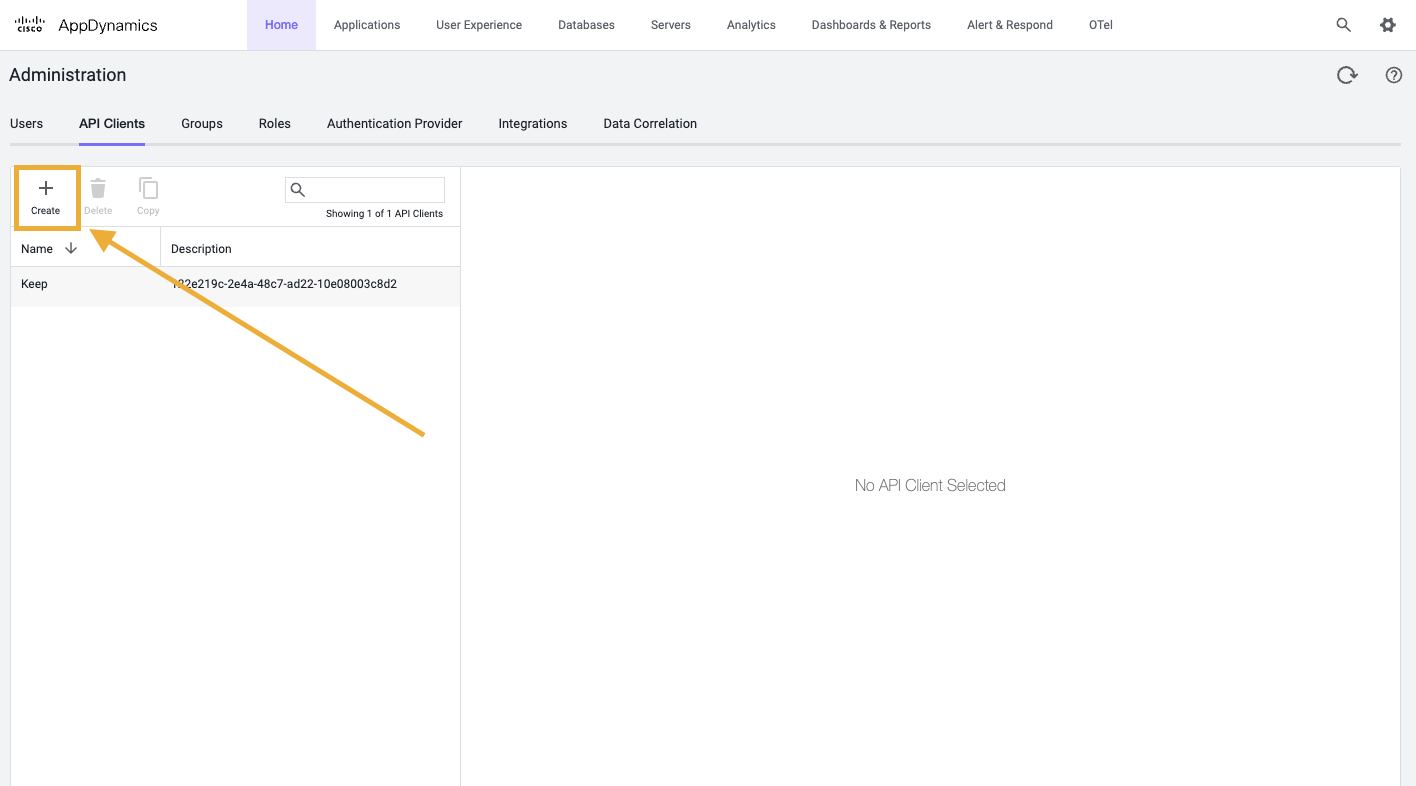
- 点击 + Create。
- 填写客户端名称和描述。
- 点击 Generate Secret。
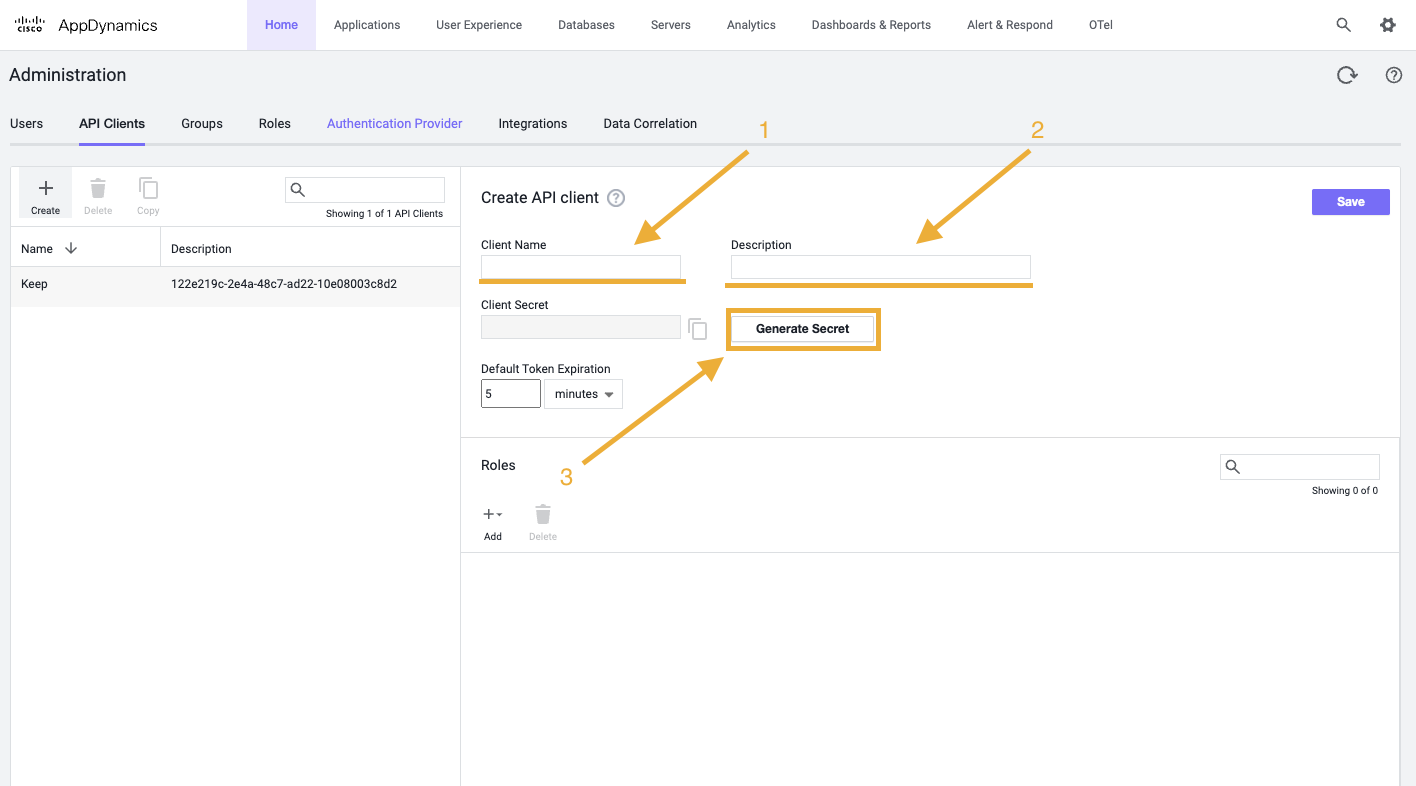
TIP
此 API Client secret 还不是身份验证令牌。
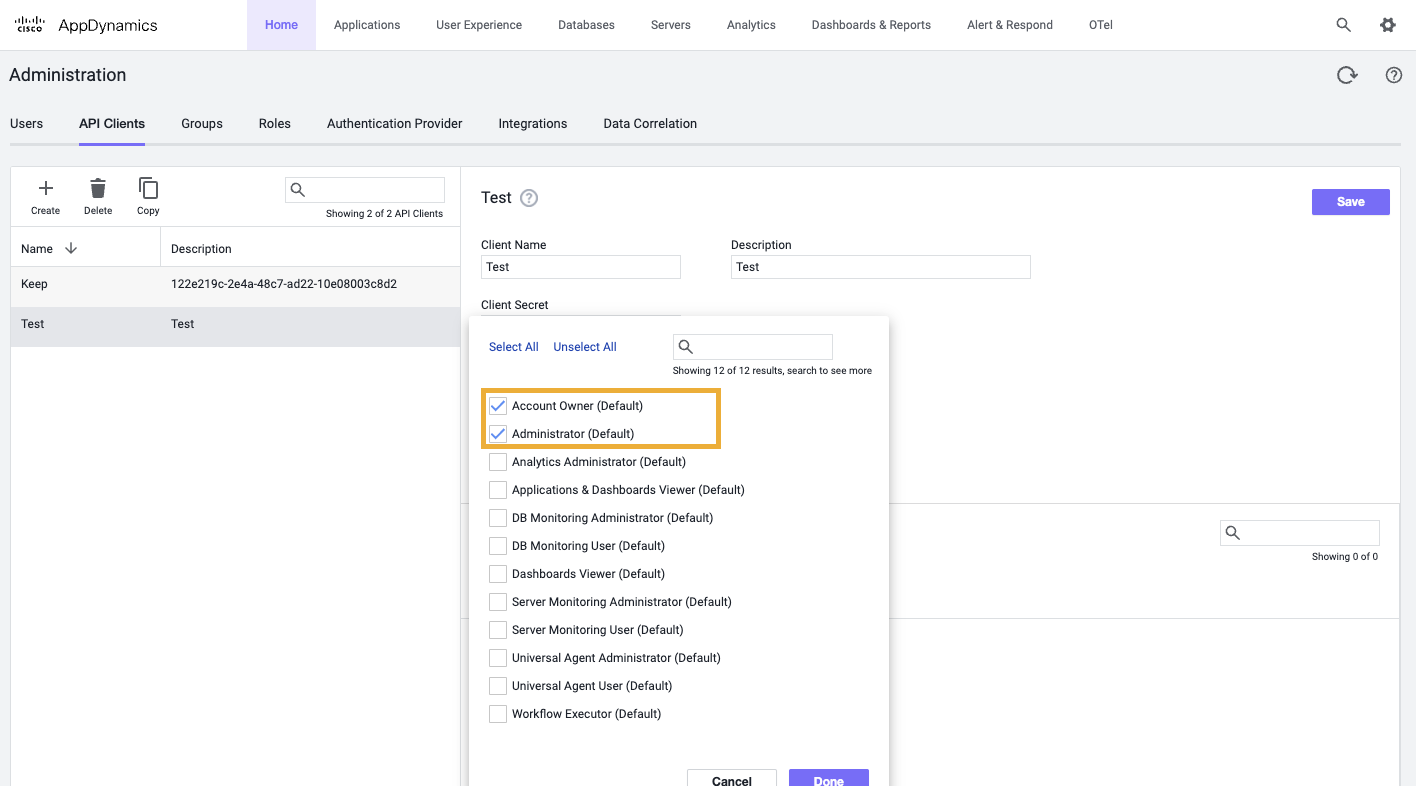
- 添加 Account Owner 和/或 Administrator 角色。
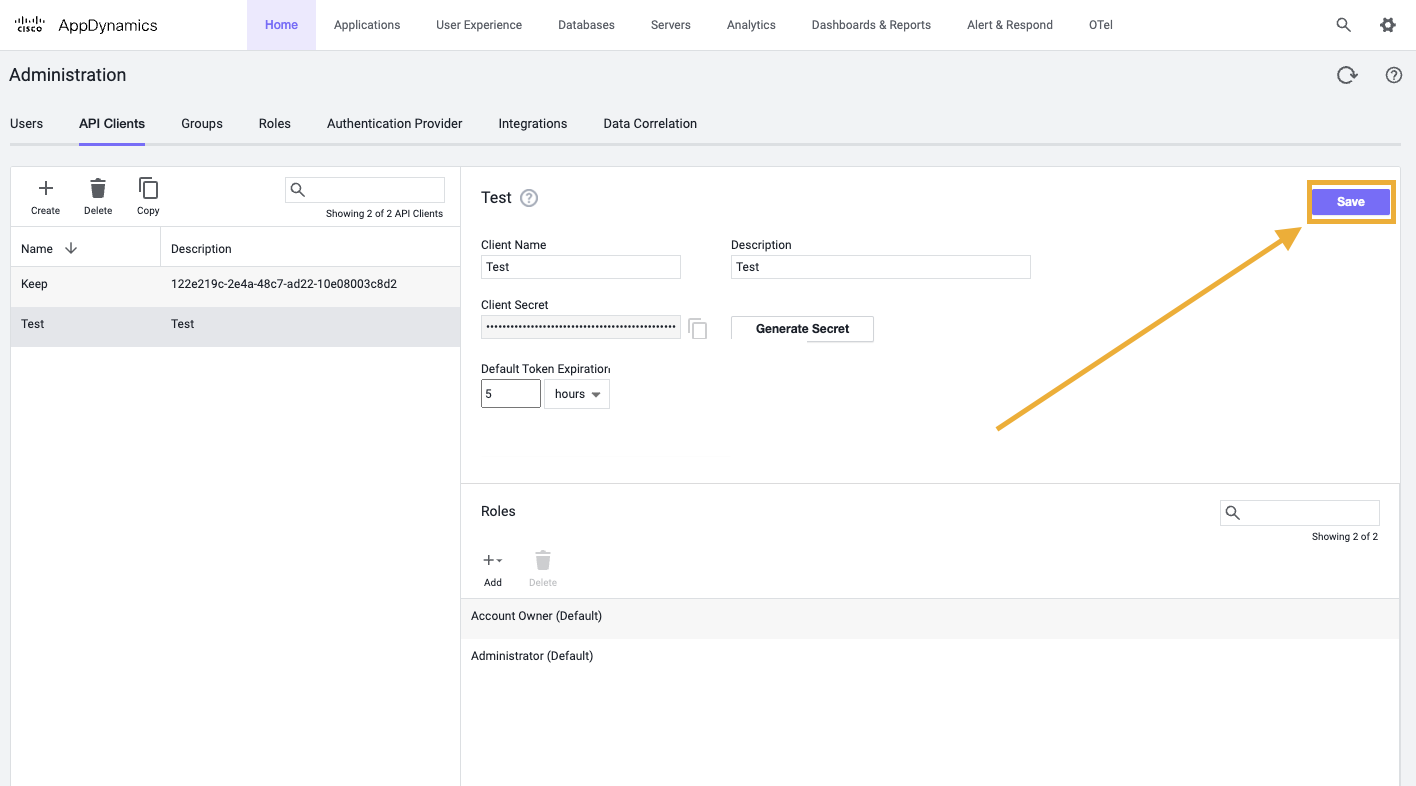
- 点击 Save。
- 点击 Generate Temporary Token。
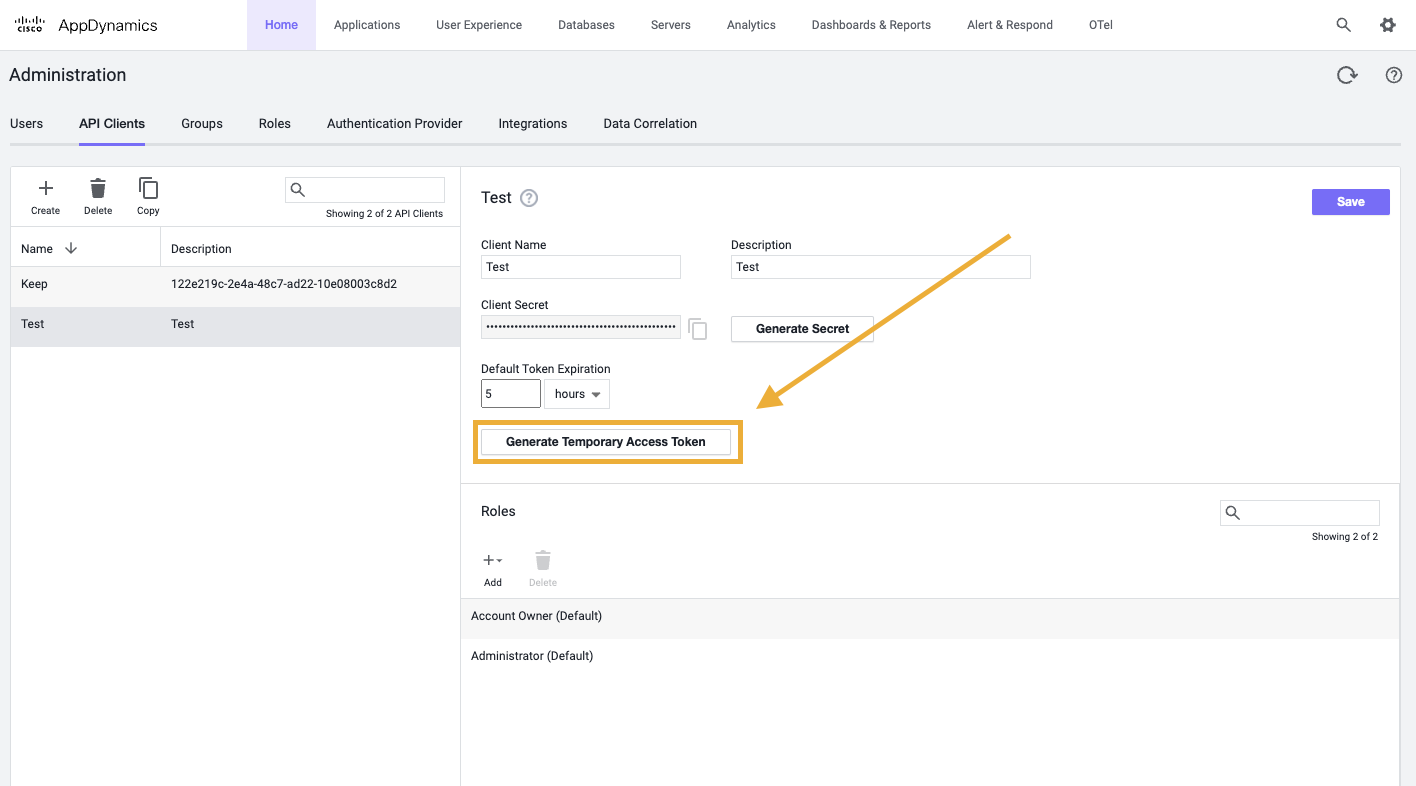
TIP
此令牌不是持久化的,但由于 Keep 仅使用它一次来安装 Webhook,我们将使用它而不需要 oAuth。
- 再次点击 Save。
注意
这一点很重要。否则生成的令牌将不会被保存,身份验证将失败。
- 复制生成的令牌。
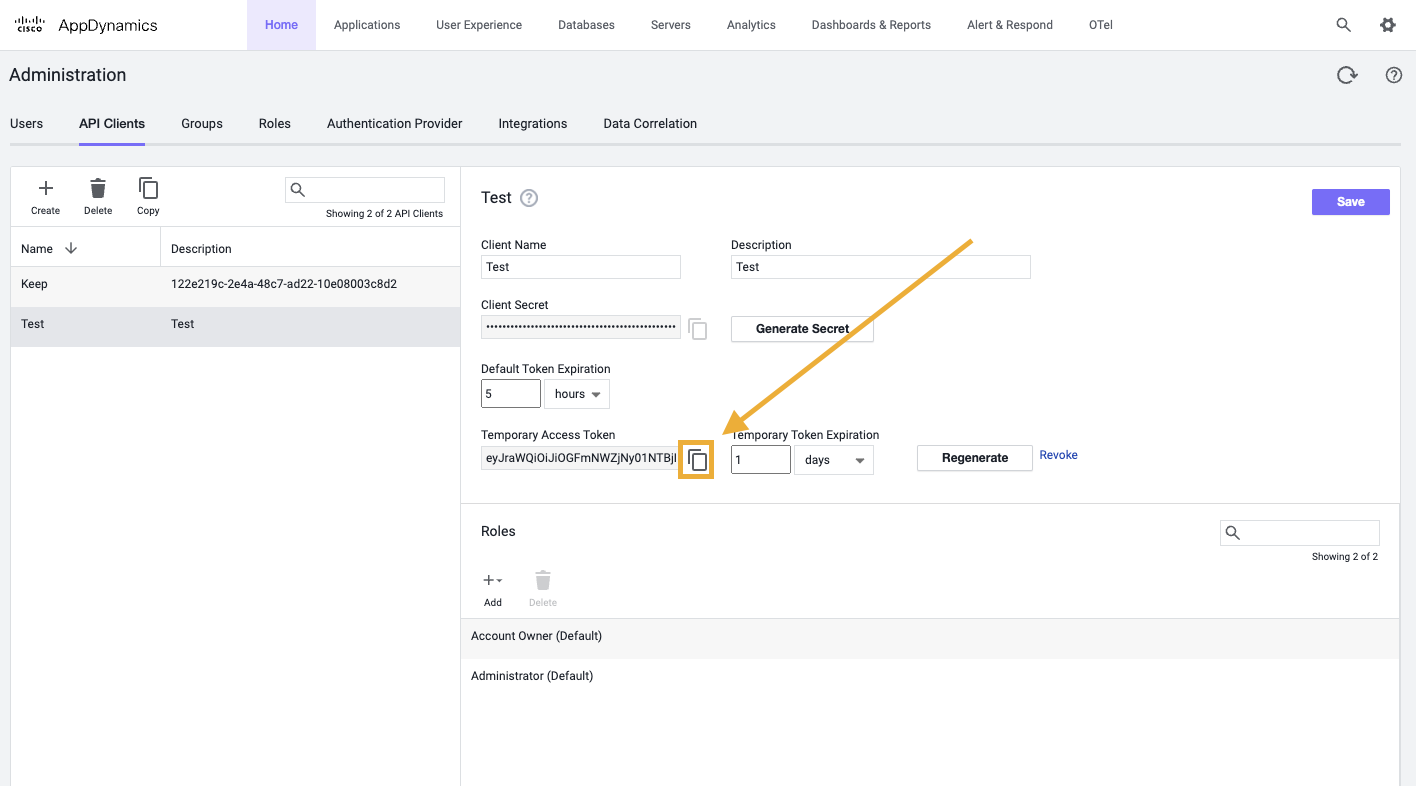
- 进入身份验证部分下的 Access Token 选项卡。
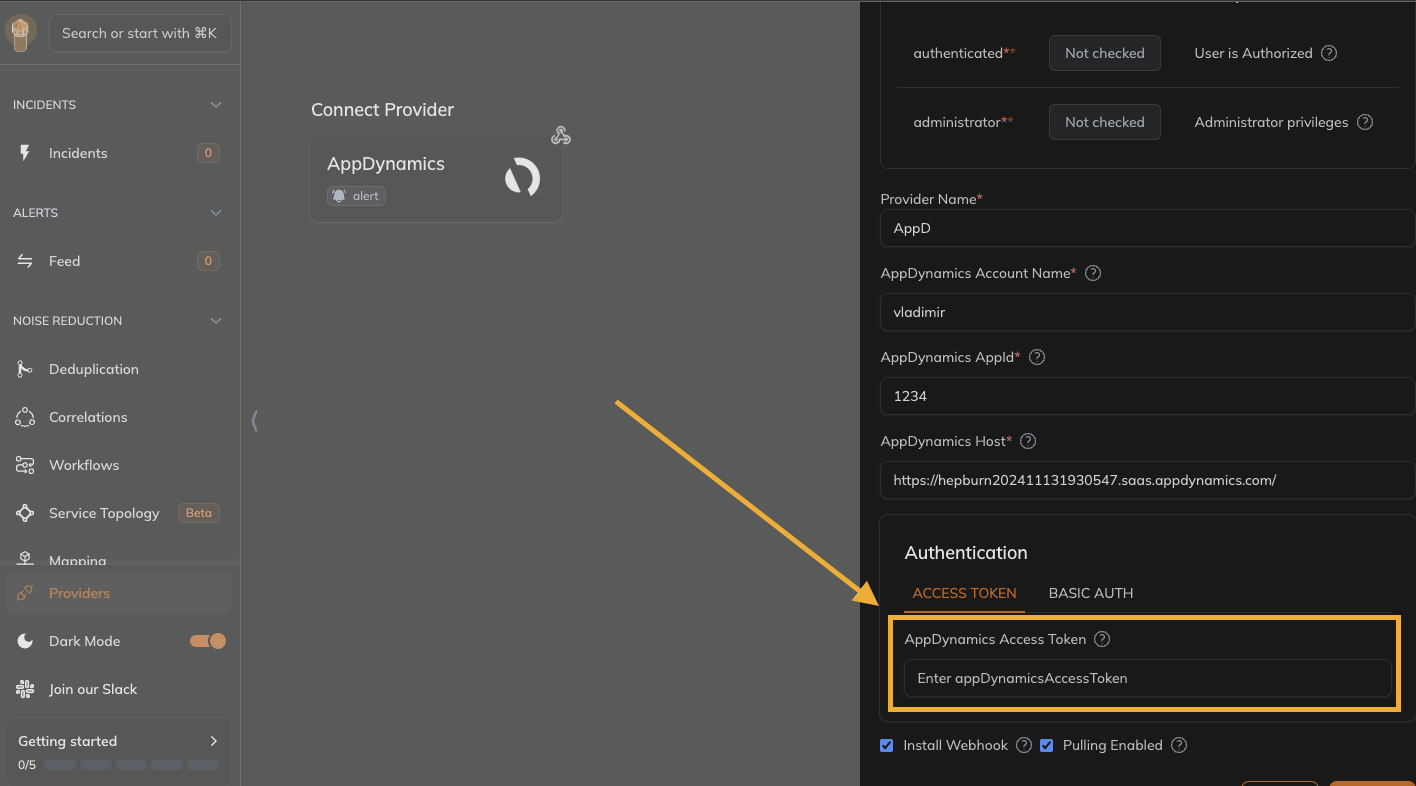
- 输入 Access Token。
连接 provider
- 确保安装 webhook 已勾选。
- 点击连接。
Webhook 集成修改
Webhook 集成将 Keep 添加为 AppDynamics 实例内的告警监控器。它可以在 "Alerts & Respond" 部分找到。 该集成自动获取对 AppDynamics 内以下范围的访问权限:
administratorauthenticated