
TIP
Mailgun currently supports receiving alerts via email. We will add querying and notifying soon.
认证
此提供商需要身份验证。
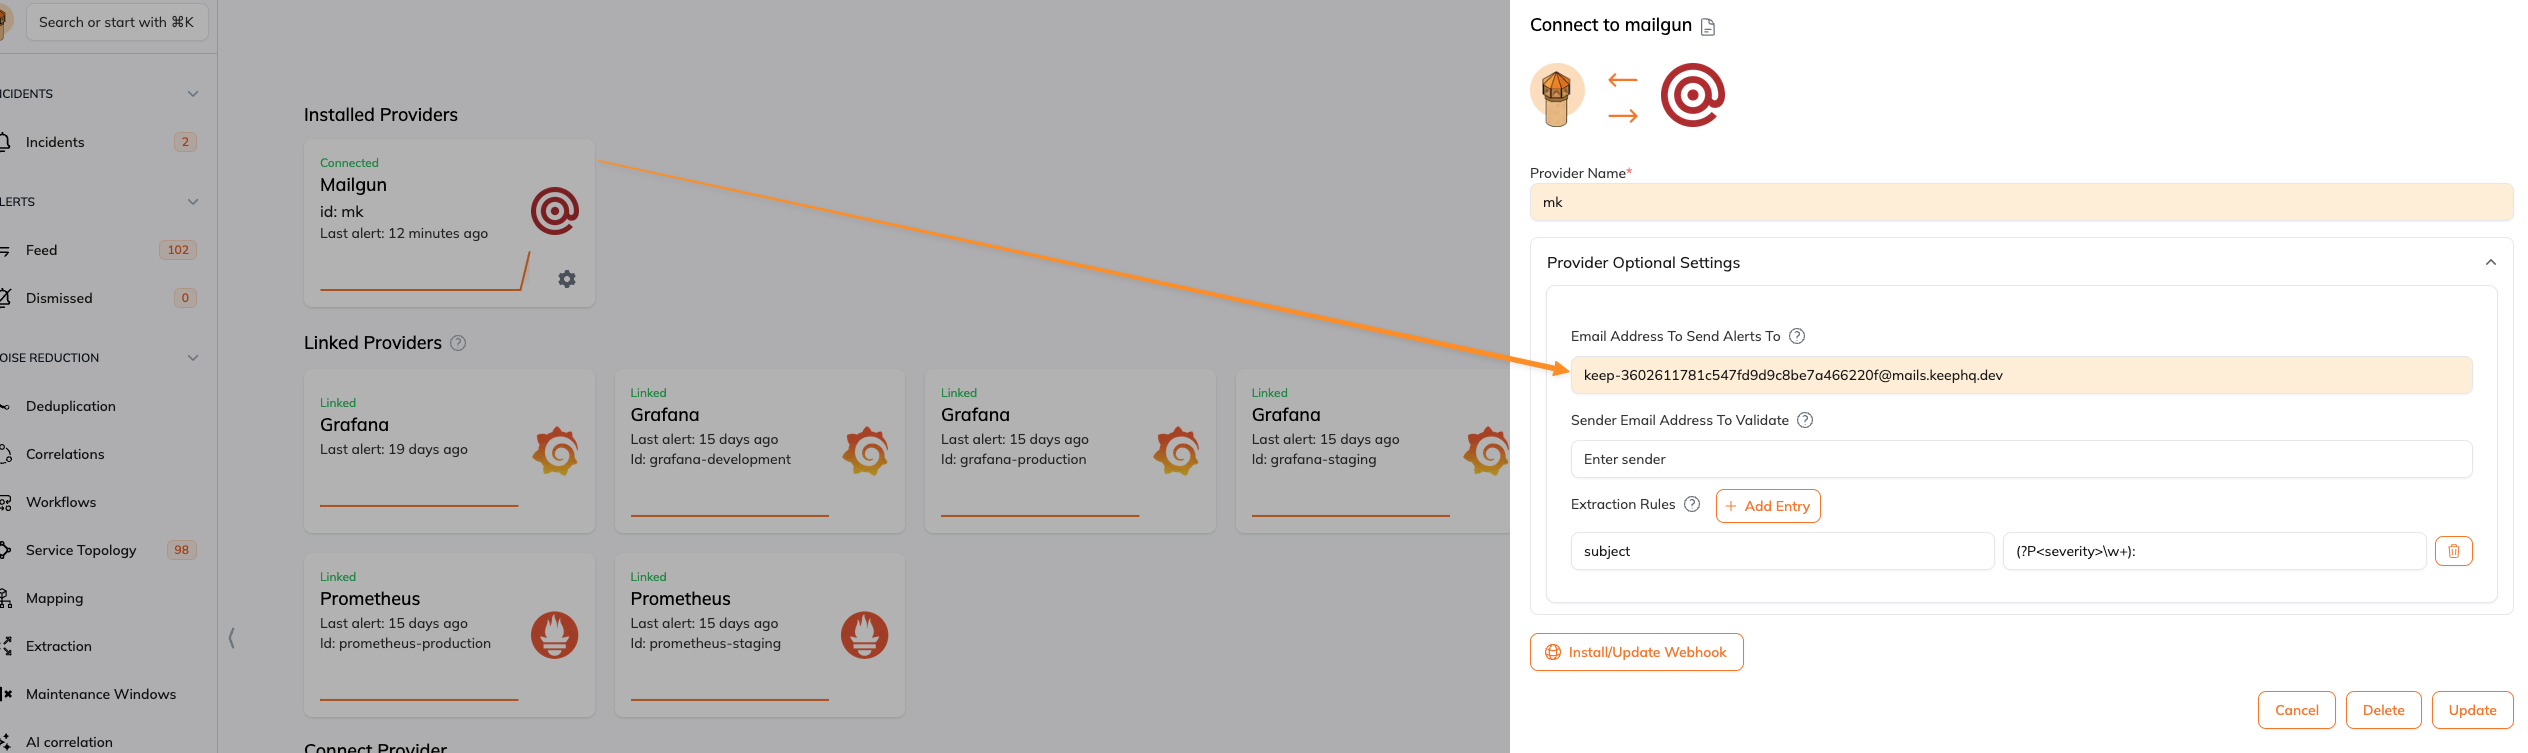
- email: 发送警报的电子邮件地址(必需:False,敏感:False)
- sender: 要验证的发件人电子邮件地址(必需:False,敏感:False)
- email_domain: 接收警报的自定义电子邮件域(必需:False,敏感:False)
- extraction: 提取规则(必需:False,敏感:False)
在工作流中
此提供商不能用作工作流中的"步骤"或"操作"。如果您想使用它,请通过在 GitHub 仓库 创建问题告诉我们。
连接 Provider
要连接到 Mailgun,您无需在 Mailgun 端执行任何操作。我们使用我们自己的 Mailgun 账户并为您处理一切。
安装后验证
您可以通过向配置的电子邮件地址发送测试电子邮件来检查 Mailgun Provider 是否正常工作。
- 向
authentication部分提供的电子邮件地址发送测试电子邮件。 - 检查 Keep 平台是否收到告警。
默认告警值
当未设置提取规则时,每个告警的默认值如下:
- name:电子邮件的主题。
- source:电子邮件的发件人。
- message:电子邮件的纯文本内容。
- timestamp:电子邮件的时间戳,转换为 ISO 格式。
- severity:"info"
- status:"firing"
提取工作原理
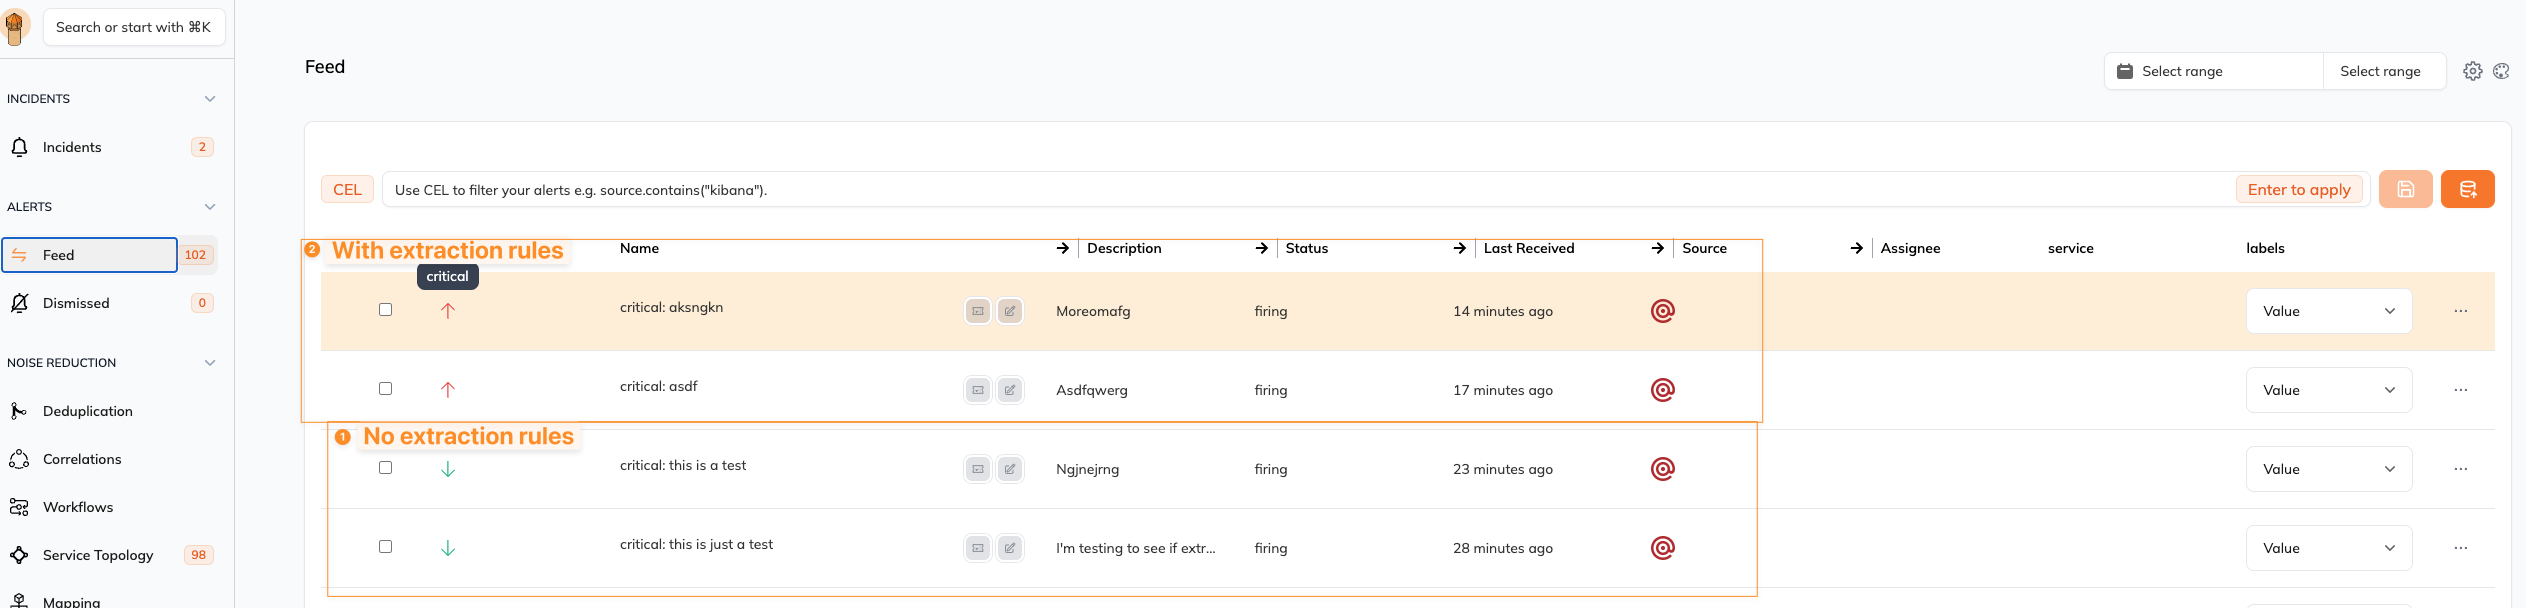
提取规则允许您使用正则表达式从电子邮件内容中提取特定信息。这对于解析和结构化告警数据很有用。
提取规则示例
提取规则定义为具有以下键的字典:
- key:要应用提取规则的电子邮件事件中的键。
- value:用于提取的正则表达式。
示例
从电子邮件主题中提取严重性。
Key: subject
Value: (?P<severity>\w+):