
概述
GCP Monitoring Provider 支持 Keep 与 GCP Monitoring 之间的无缝集成,允许将 GCP Monitoring 的告警直接通过 webhook 配置发送到 Keep。除了告警外,该 provider 现在还支持从 GCP Logging 查询日志条目,使您能够在 Keep 平台内全面查看告警和关联日志。
将 GCP Monitoring 连接到 Keep
通过 Webhook 进行告警集成
要将 GCP Monitoring 告警连接到 Keep,请在 GCP Monitoring 中将 webhook 配置为通知渠道,并将其链接到所需的告警策略。
步骤 1:访问通知渠道
登录 Google Cloud Platform 控制台。 导航到 Monitoring > Alerting > Notification channels。
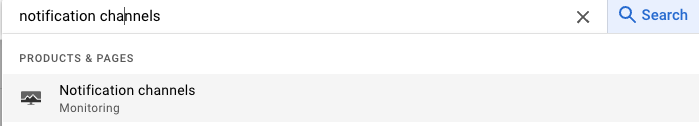
步骤 2:添加新的 Webhook
在 Webhooks 部分,点击 ADD NEW。
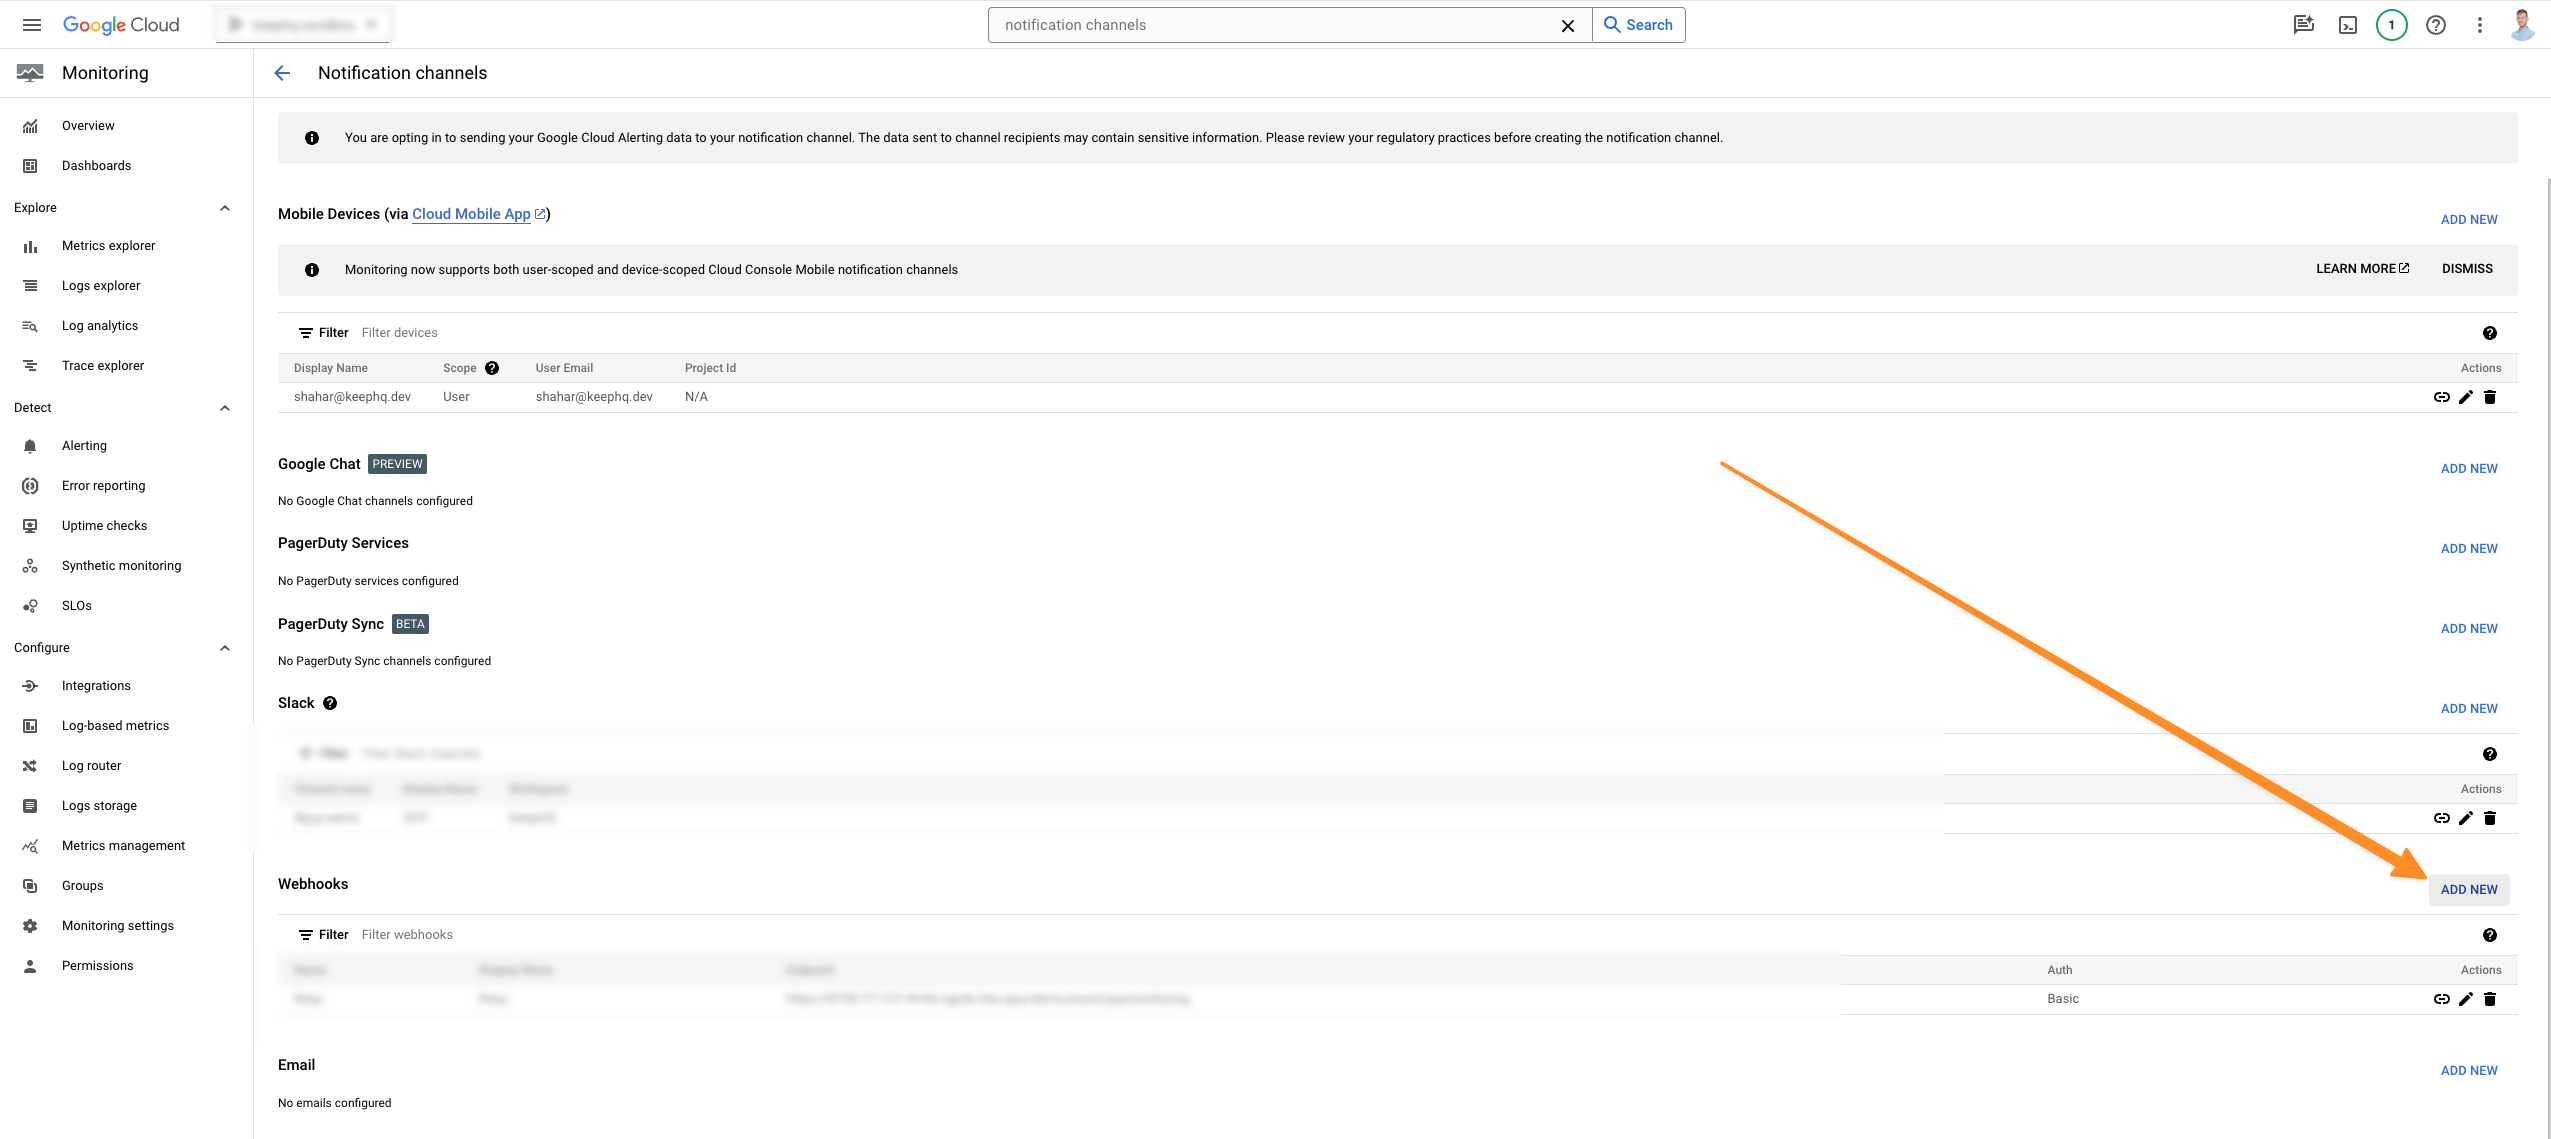
步骤 3:配置 Webhook
在 Endpoint URL 字段中,输入 Keep 提供的 webhook URL。
- Display Name:keep-gcpmonitoring-webhook-integration
- 启用 Use HTTP Basic Auth 并输入以下凭据:
- Auth Username:
api_key - Auth Password:
%YOURAPIKEY%
- Auth Username:
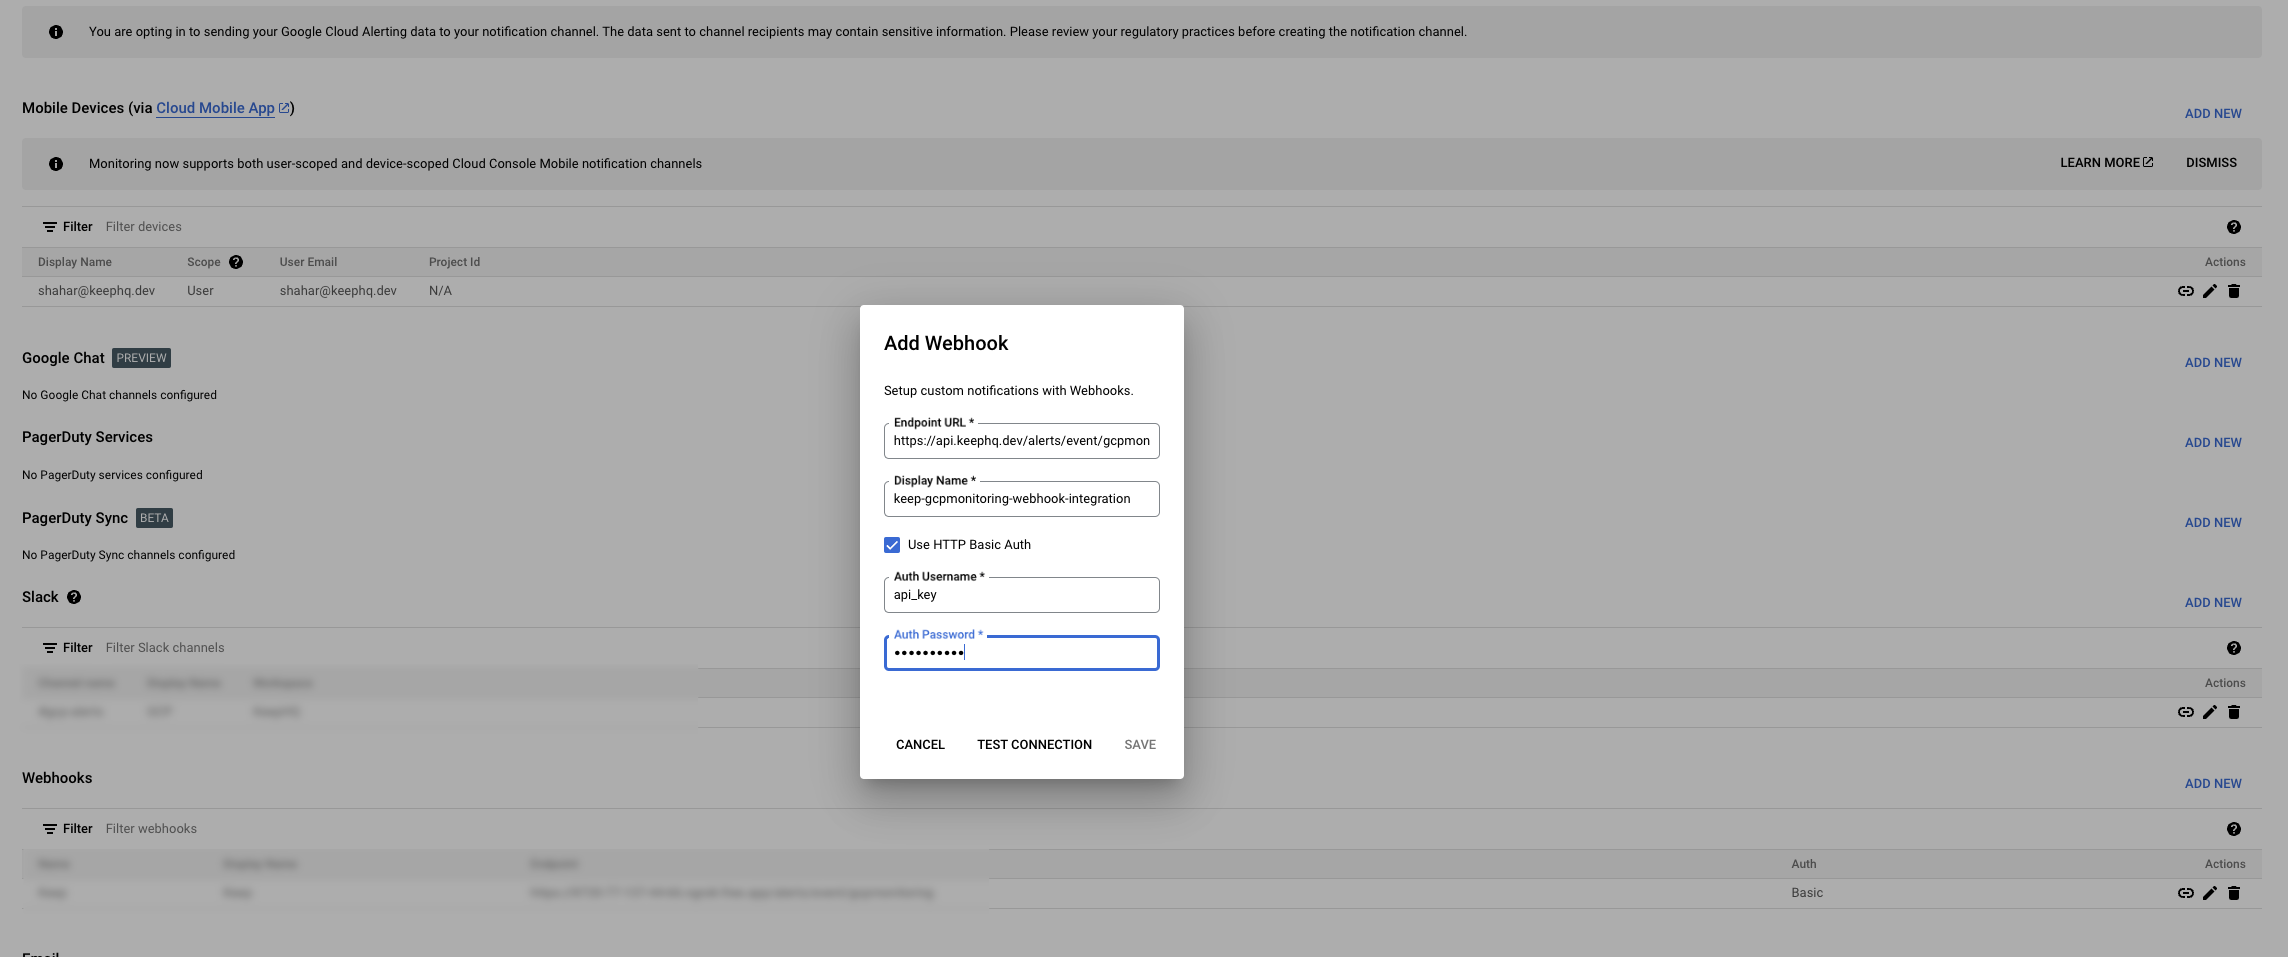
步骤 4:保存 Webhook 配置
- 点击 Save 保存 webhook 配置。
步骤 5:将 Webhook 与告警策略关联
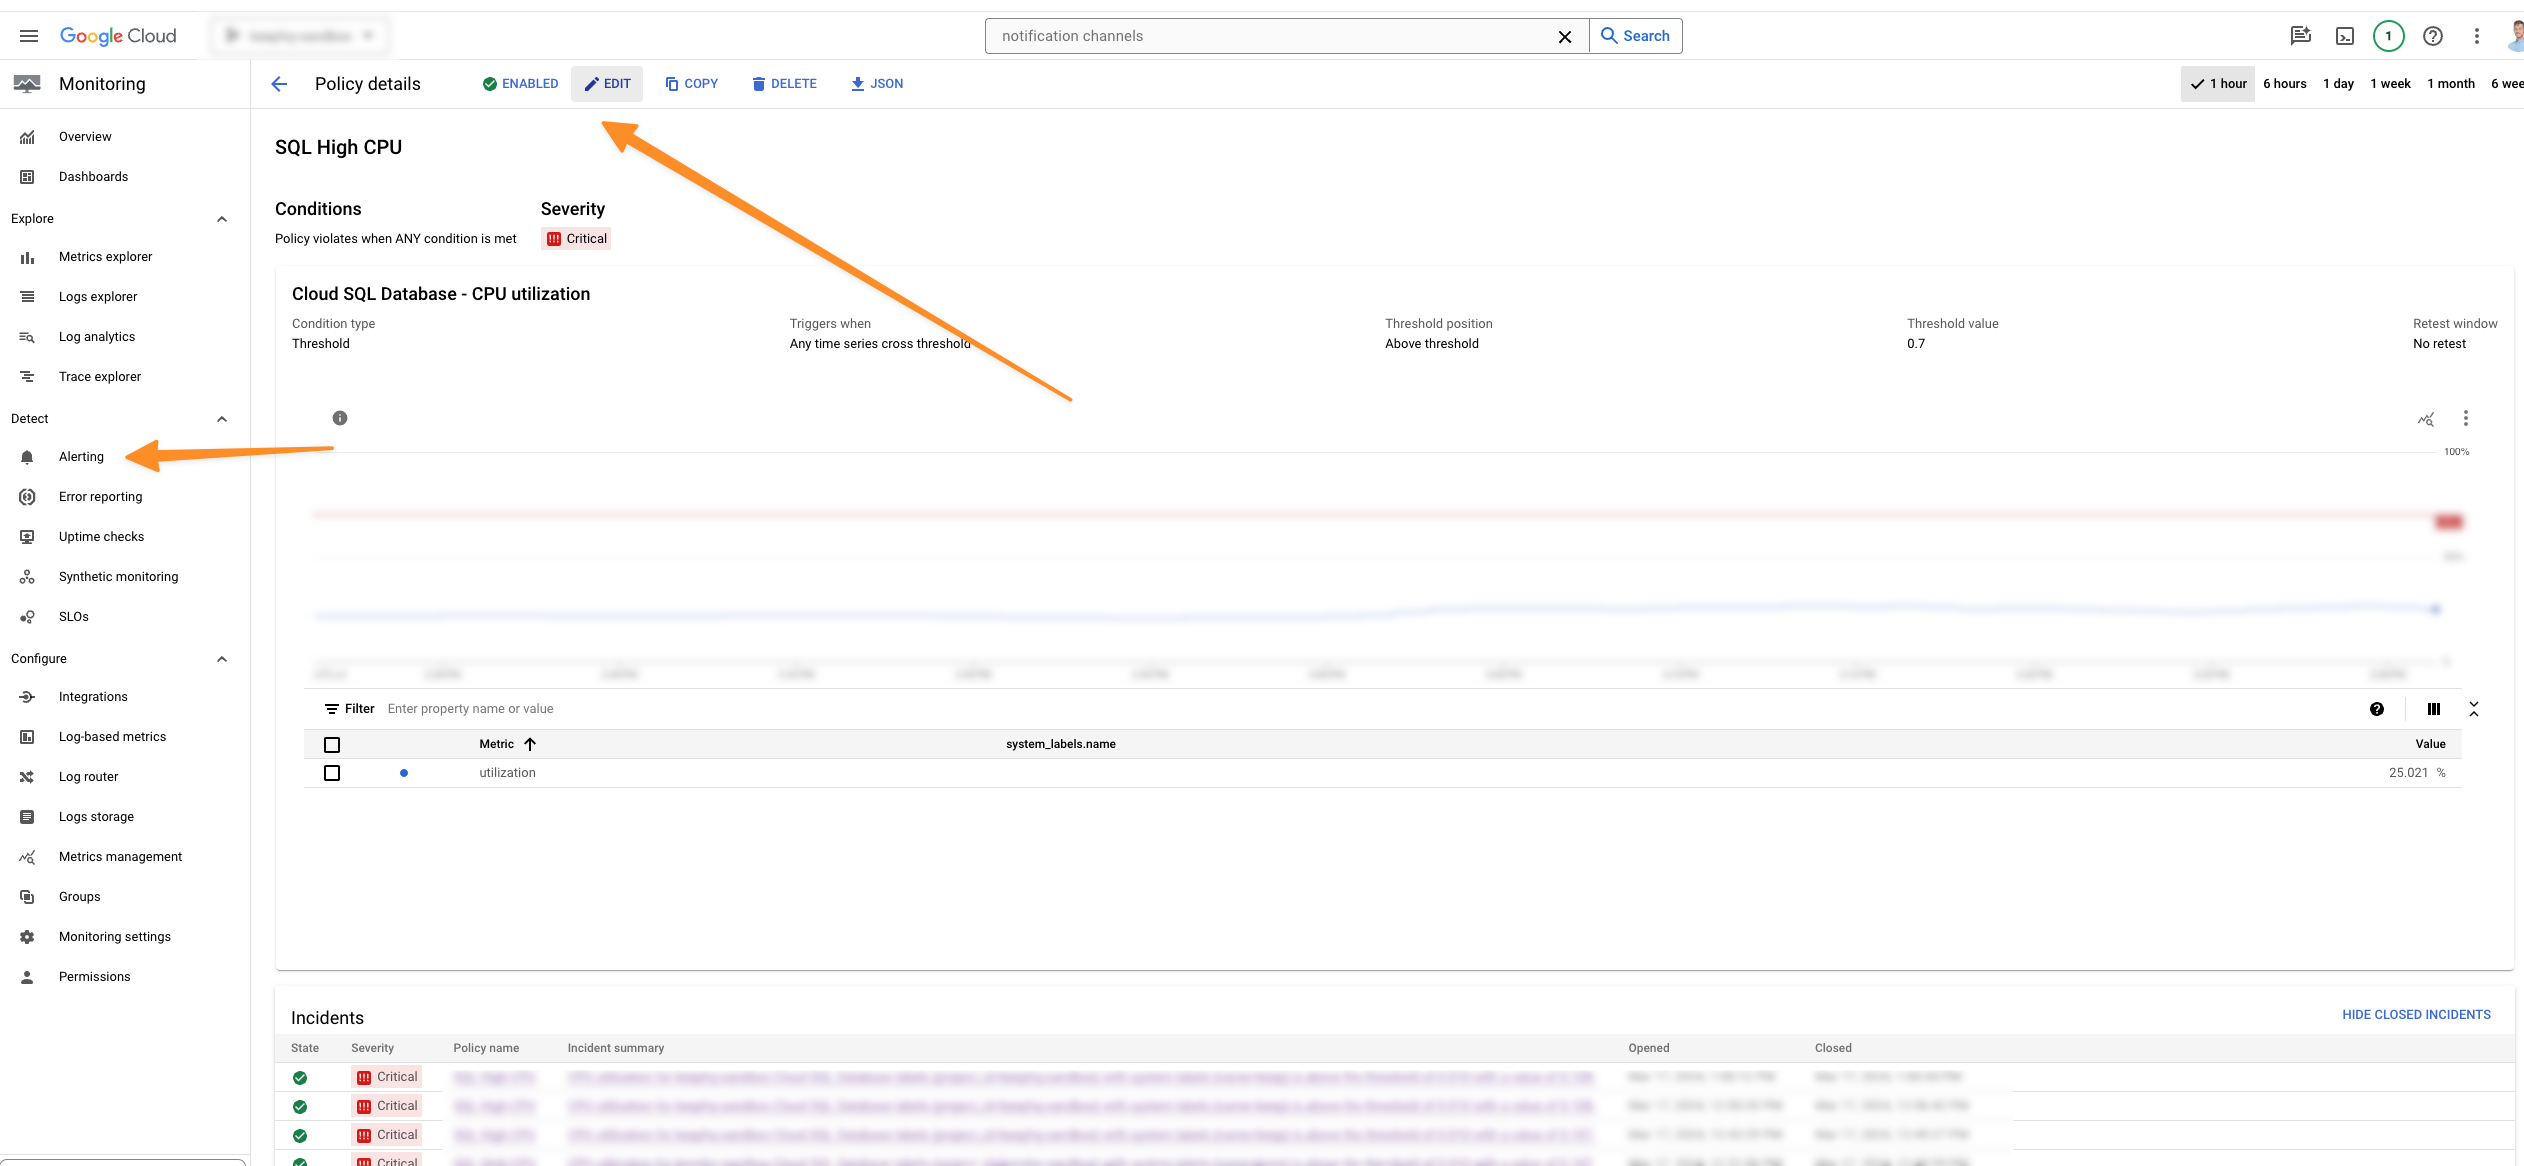
导航到您希望从中向 Keep 发送通知的告警策略。
- 点击 Edit。
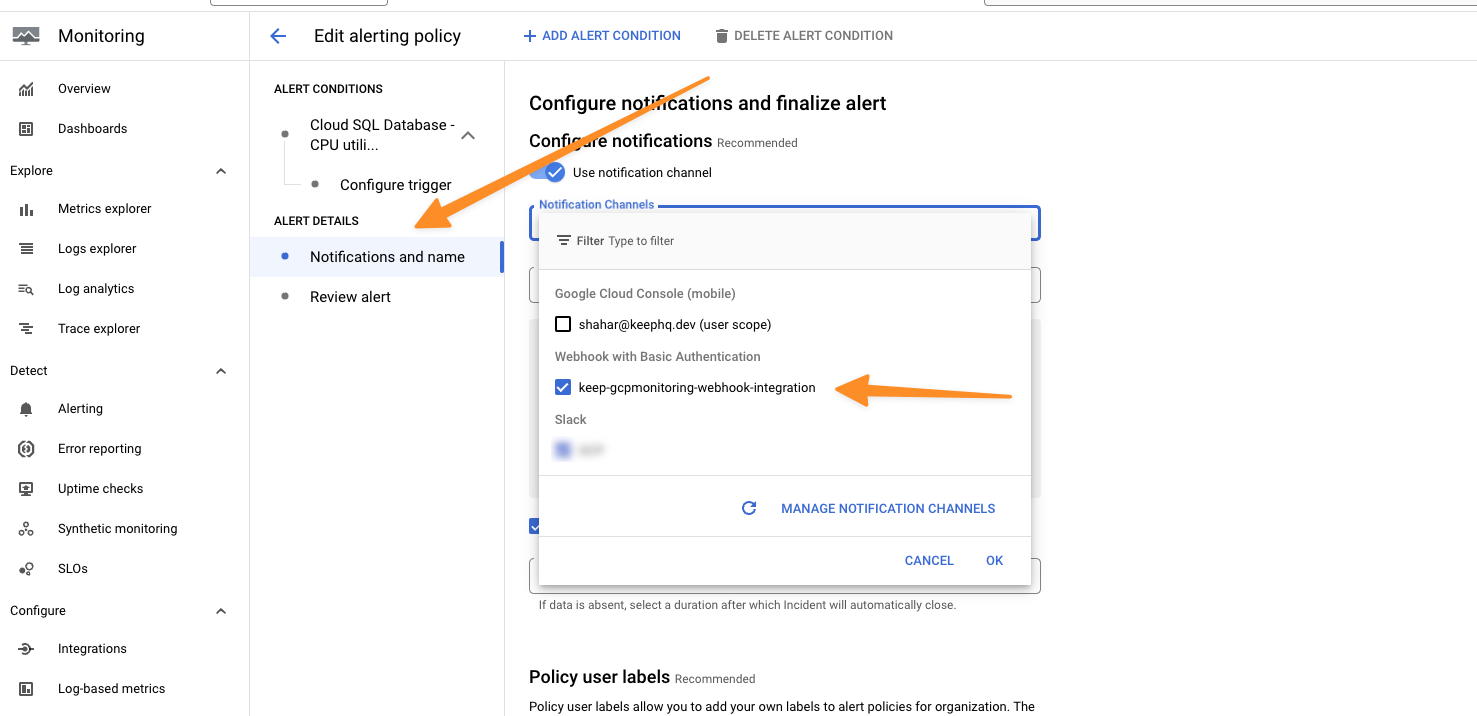
- 在 "Notifications and name" 下,找到 Notification Channels 部分,选择您创建的
keep-gcpmonitoring-webhook-integration渠道。 - 点击 SAVE POLICY 保存更改。
步骤 6:在 Keep 中查看告警
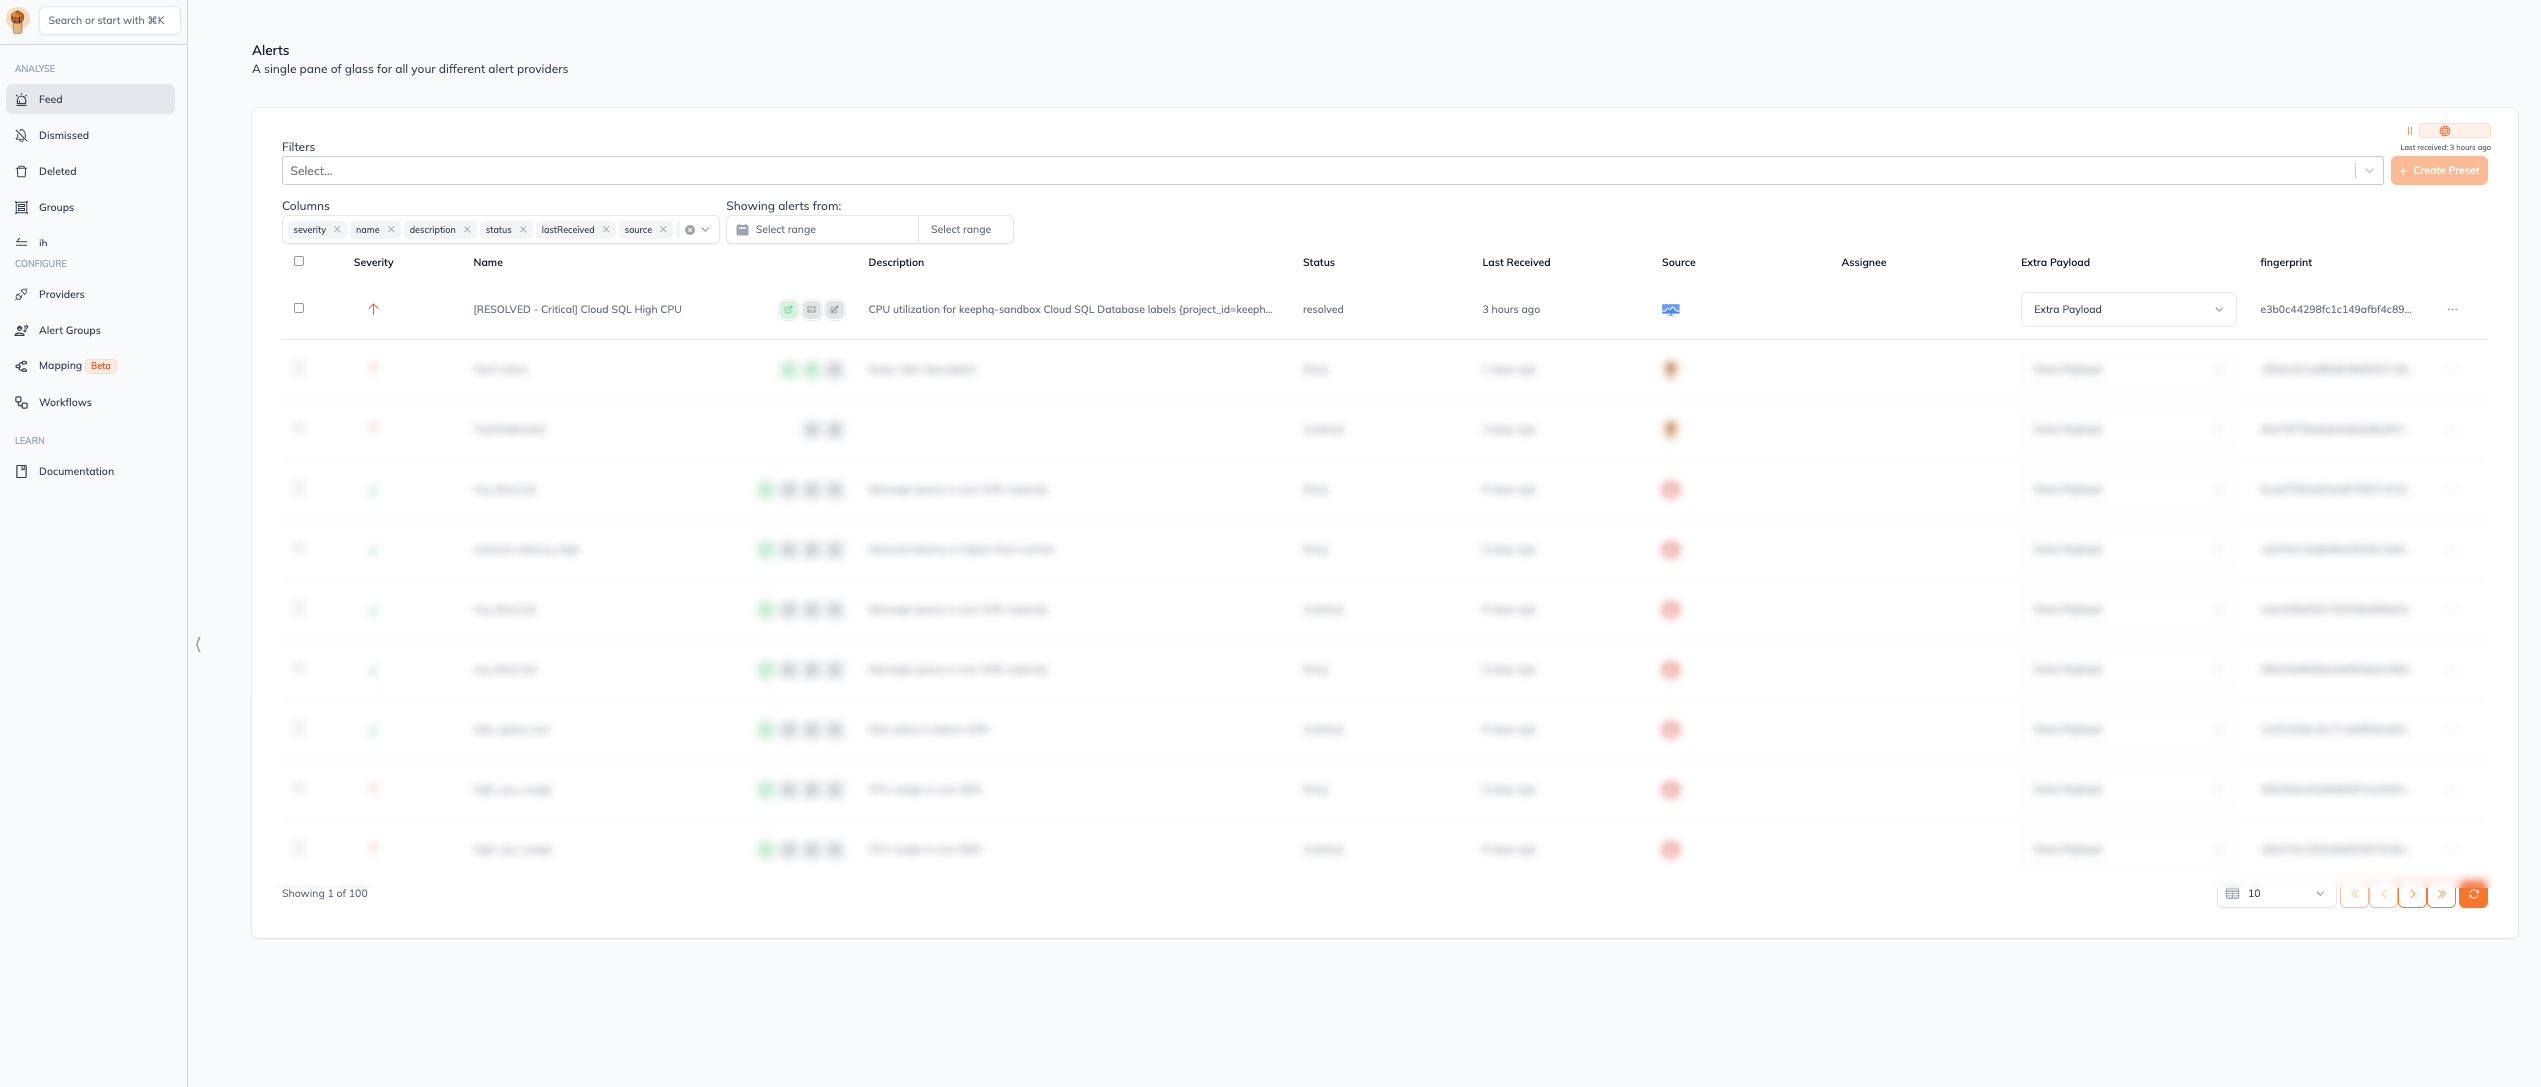
设置完成后,GCP Monitoring 的告警将开始出现在 Keep 中。
日志查询集成
GCP Monitoring Provider 还支持从 GCP Logging 查询日志,允许您根据特定过滤器获取日志条目。这有助于使用关联日志丰富告警数据或监控 Keep 中的特定事件。
身份验证要求
要启用日志查询,您需要提供一个具有 logs.viewer 角色的服务账户 JSON 文件。此服务账户应在 GCP Monitoring Provider 配置的 authentication 部分进行配置。
查询日志
provider 的 query 函数支持基于资源类型、严重性或特定关键字等条件过滤日志。您可以使用 timedelta_in_days 指定查询日志的时间范围,并使用 page_size 控制返回的条目数。
使用示例
以下是使用 provider 查询日志条目的示例:
query(filter='resource.type="cloud_run_revision" AND severity="ERROR"', timedelta_in_days=1)这将返回与过去一天中 Cloud Run 修订版本相关的严重性为 "ERROR" 的日志。
安装后验证
要验证告警和日志,请按照以下步骤操作:
1. 告警验证:在 GCP Monitoring 中触发一个告警进行测试,并确认它出现在 Keep 中。
2. 日志查询验证:执行一个简单的日志查询并验证日志条目是否按预期返回。
相关链接
认证
此提供商需要身份验证。
- service_account_json: 具有日志查看者角色的服务账户 JSON(必需:True,敏感:True)
某些范围可能需要才能通过提供商执行特定操作或查询。以下是相关范围及其用例的摘要:
- roles/logs.viewer: 对 GCP 日志的读取权限(强制)
在工作流中
此提供商可用于工作流。
作为"步骤"来查询数据,示例:
steps:
    - name: Query gcpmonitoring
      provider: gcpmonitoring
      config: "{{ provider.my_provider_name }}"
      with:
        filter: {value}
        timedelta_in_days: {value}
        page_size: {value}
        raw: {value}
        project: {value}
请查看以下工作流示例:
提供商方法
- execute_query 查询 GCP 日志(视图,范围:无附加范围)