
认证
此提供商需要身份验证。
- checklyApiKey: Checkly API 密钥(必需:True,敏感:True)
- accountId: Checkly 账户 ID(必需:True,敏感:True)
某些范围可能需要才能通过提供商执行特定操作或查询。以下是相关范围及其用例的摘要:
- read_alerts: 从 Checkly 读取警报
在工作流中
此提供商不能用作工作流中的"步骤"或"操作"。如果您想使用它,请通过在 GitHub 仓库 创建问题告诉我们。
将 Checkly 连接到 Keep
打开 Checkly 仪表板,点击右上角的头像。
点击
User Settings。
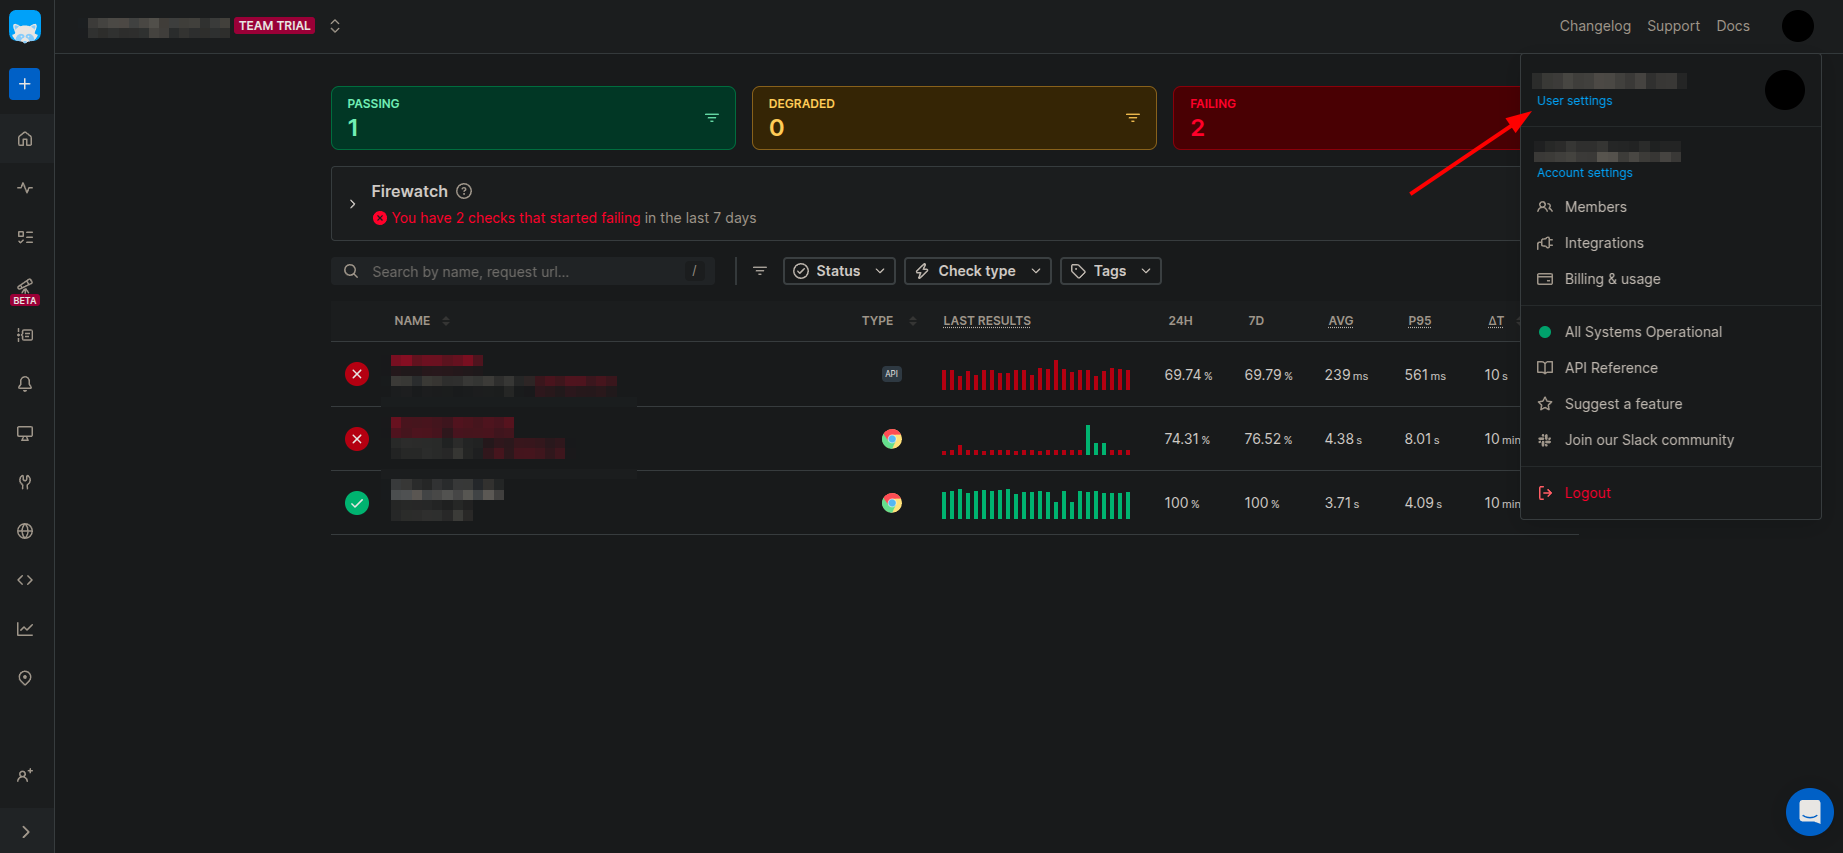
- 打开
API Keys选项卡,点击Create API Key生成一个新的 API 密钥。
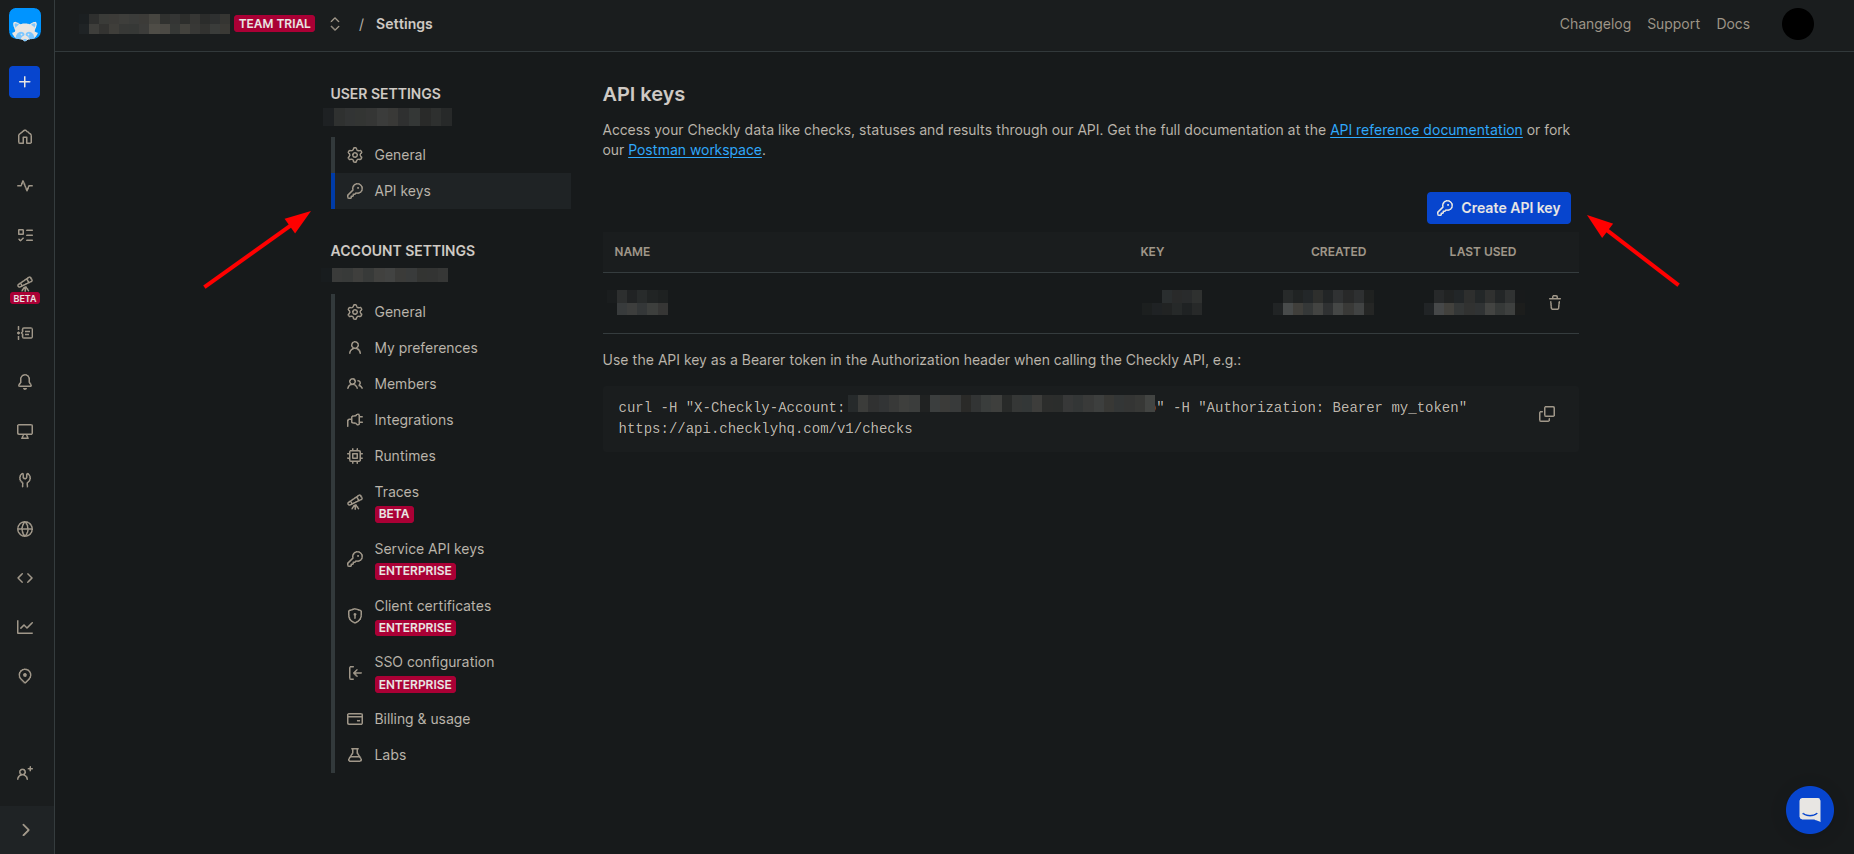
复制 API 密钥。
打开账户设置下的
General选项卡,复制Account ID。
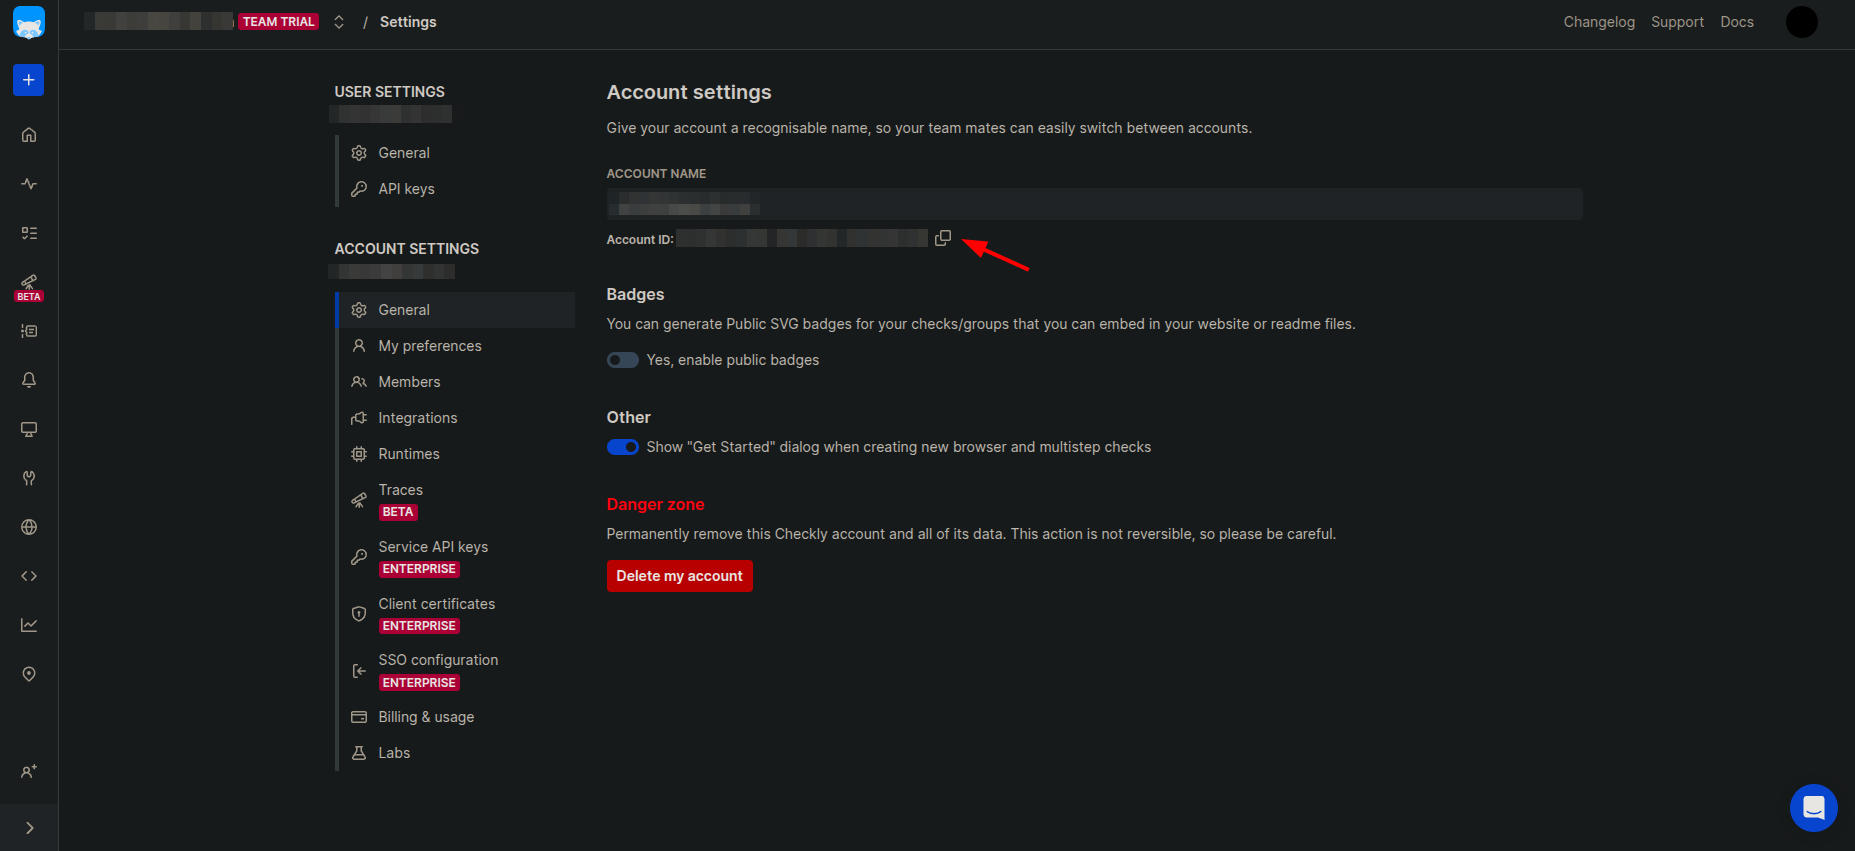
- 进入 Keep,将 Checkly 添加为 provider,在相应字段中输入 API 密钥和 Account ID,然后点击
Connect。
Webhooks 集成
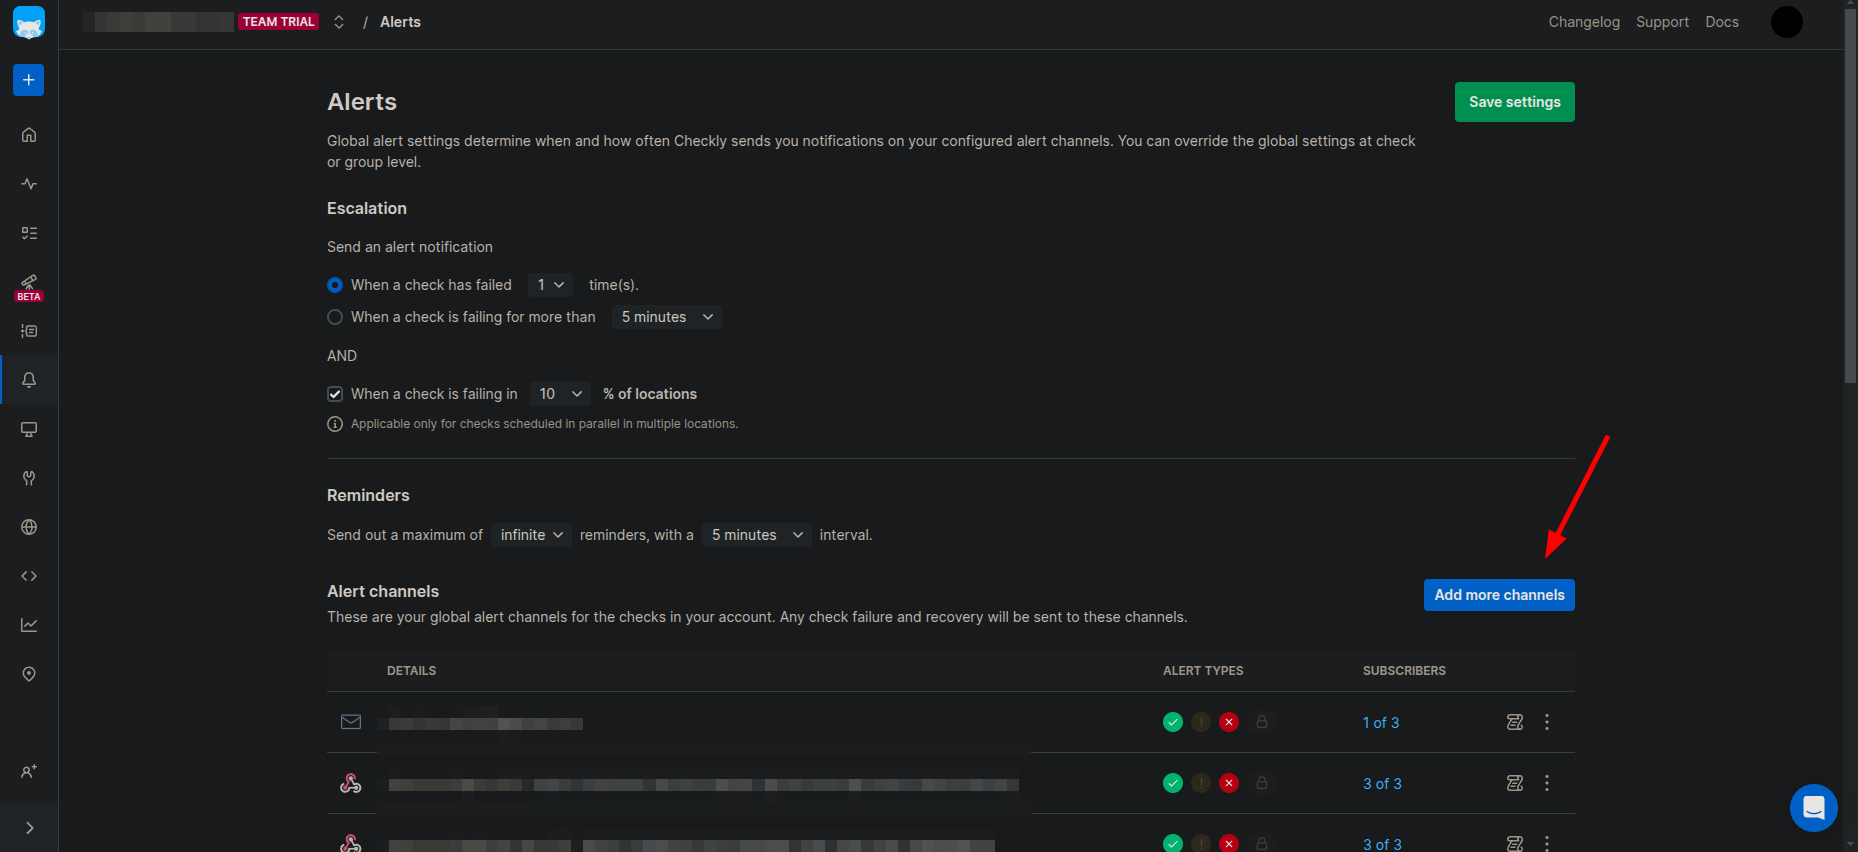
- 打开 Checkly 仪表板,打开左侧边栏中的
Alerts选项卡。
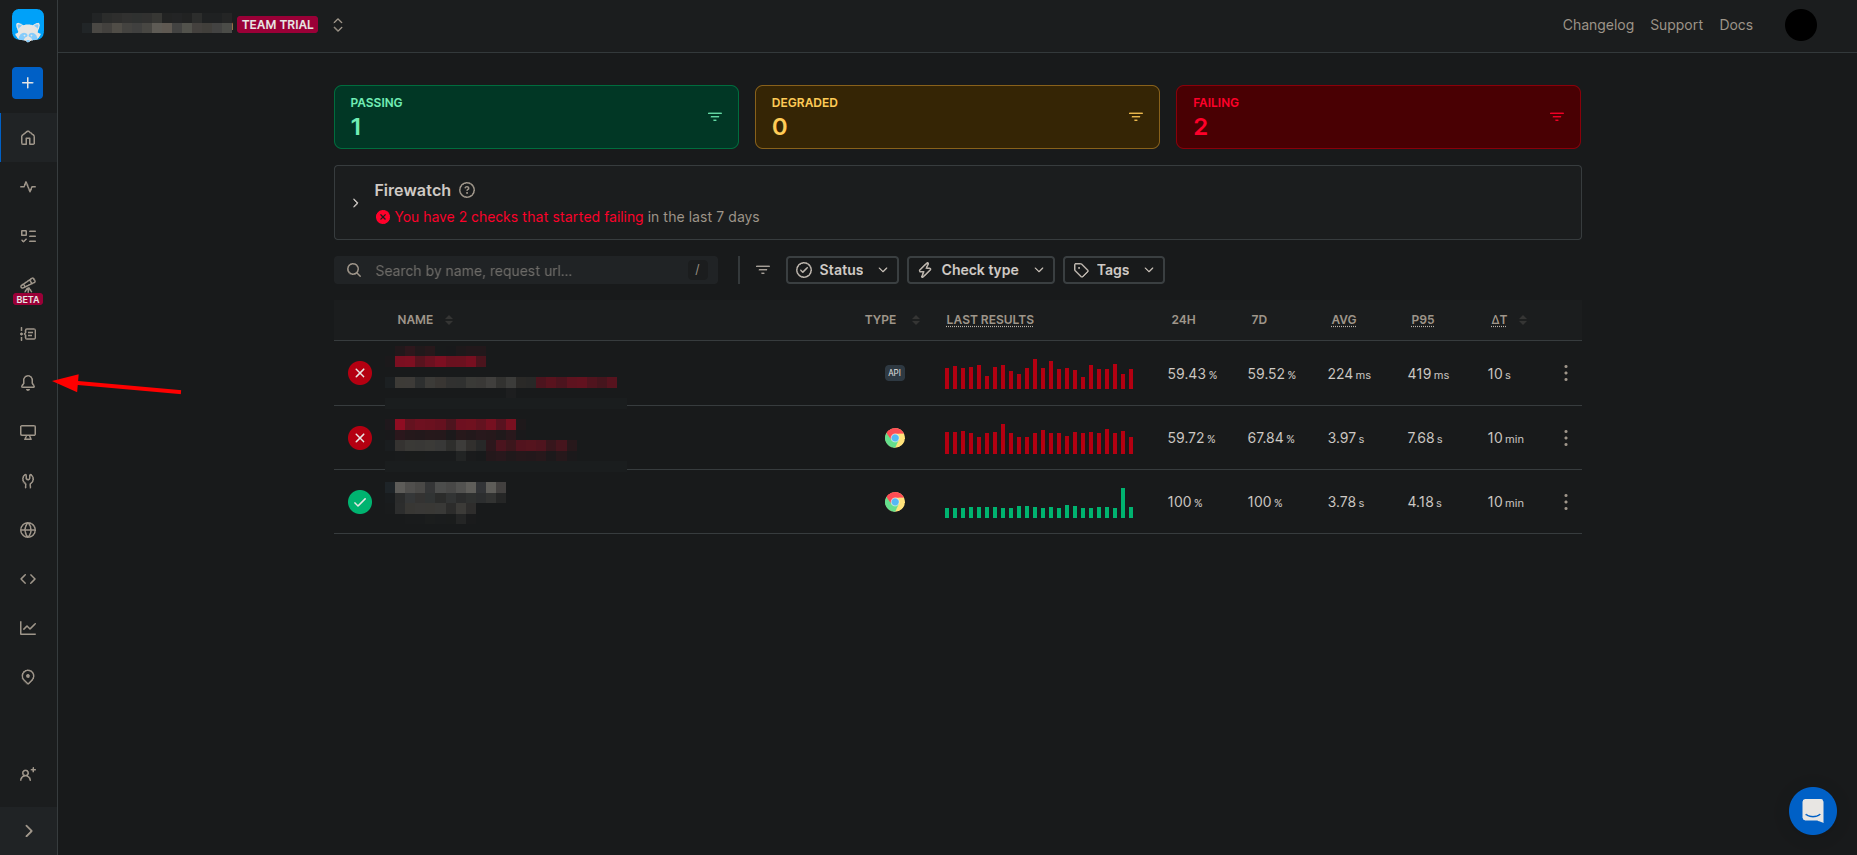
- 点击
Add more channels。
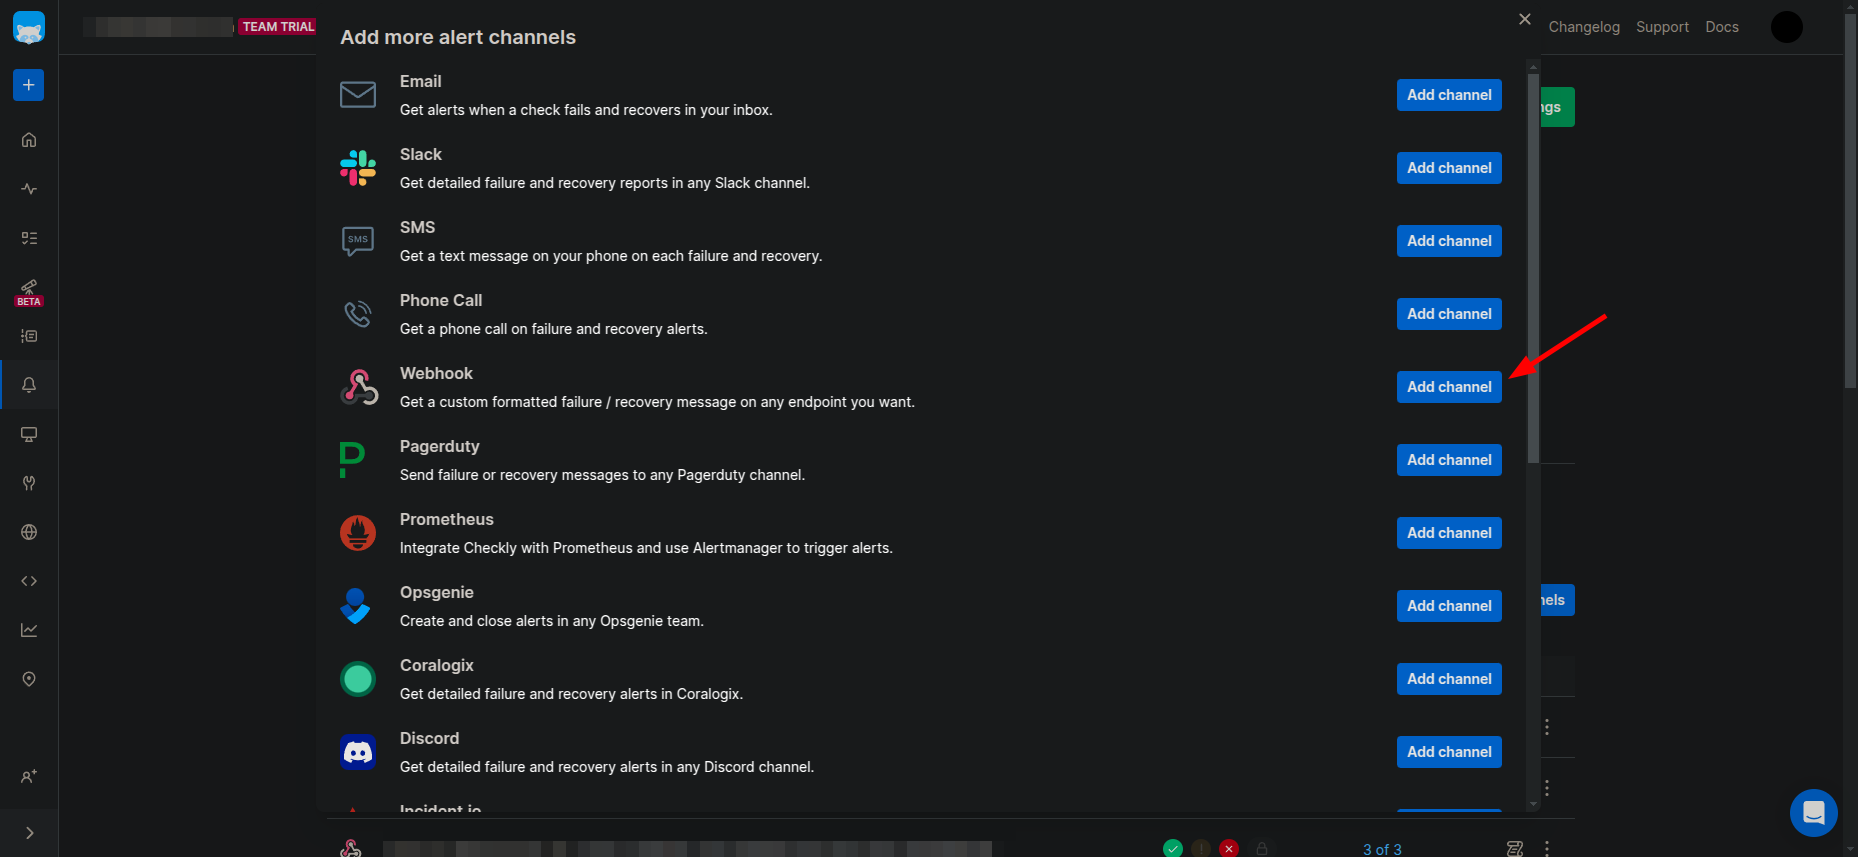
- 从可用渠道列表中选择
Webhook。
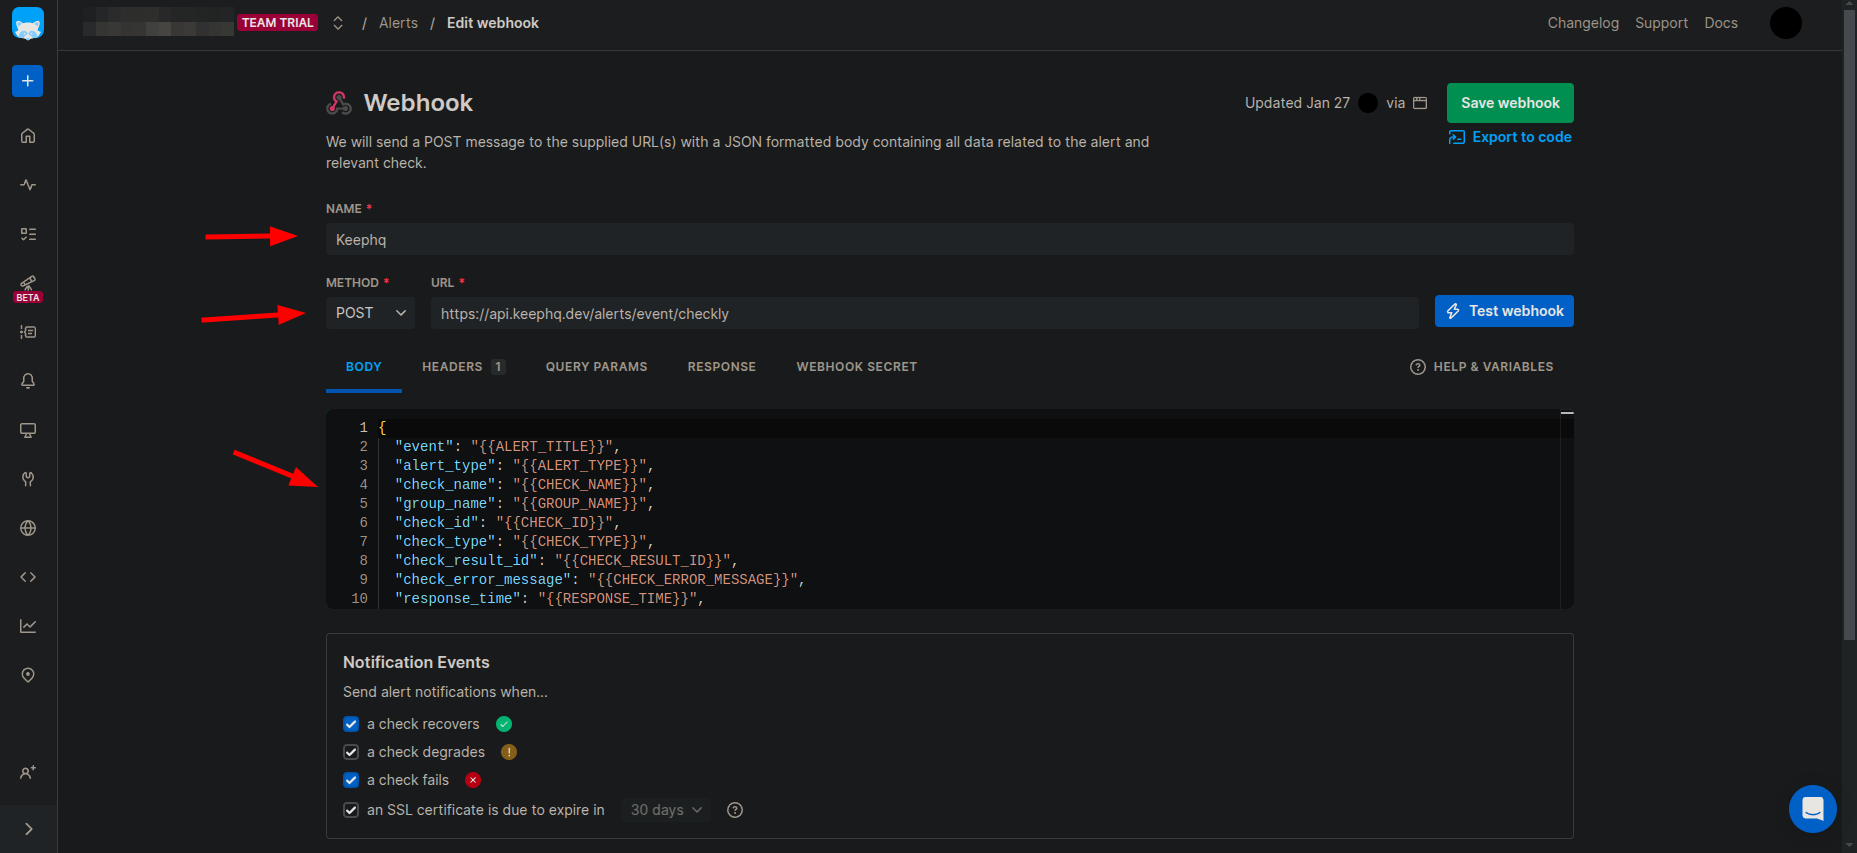
为 webhook 输入名称,选择方法为
POST。输入 https://api.keephq.dev/alerts/event/checkly 作为 URL。
复制下面的代码片段并粘贴到 Webhook 的
Body中。请参考下面的截图。
json
{
  "event": "{{ALERT_TITLE}}",
  "alert_type": "{{ALERT_TYPE}}",
  "check_name": "{{CHECK_NAME}}",
  "group_name": "{{GROUP_NAME}}",
  "check_id": "{{CHECK_ID}}",
  "check_type": "{{CHECK_TYPE}}",
  "check_result_id": "{{CHECK_RESULT_ID}}",
  "check_error_message": "{{CHECK_ERROR_MESSAGE}}",
  "response_time": "{{RESPONSE_TIME}}",
  "api_check_response_status_code": "{{API_CHECK_RESPONSE_STATUS_CODE}}",
  "api_check_response_status_text": "{{API_CHECK_RESPONSE_STATUS_TEXT}}",
  "run_location": "{{RUN_LOCATION}}",
  "ssl_days_remaining": "{{SSL_DAYS_REMAINING}}",
  "ssl_check_domain": "{{SSL_CHECK_DOMAIN}}",
  "started_at": "{{STARTED_AT}}",
  "tags": "{{TAGS}}",
  "link": "{{RESULT_LINK}}",
  "region": "{{REGION}}",
  "uuid": "{{$UUID}}"
}
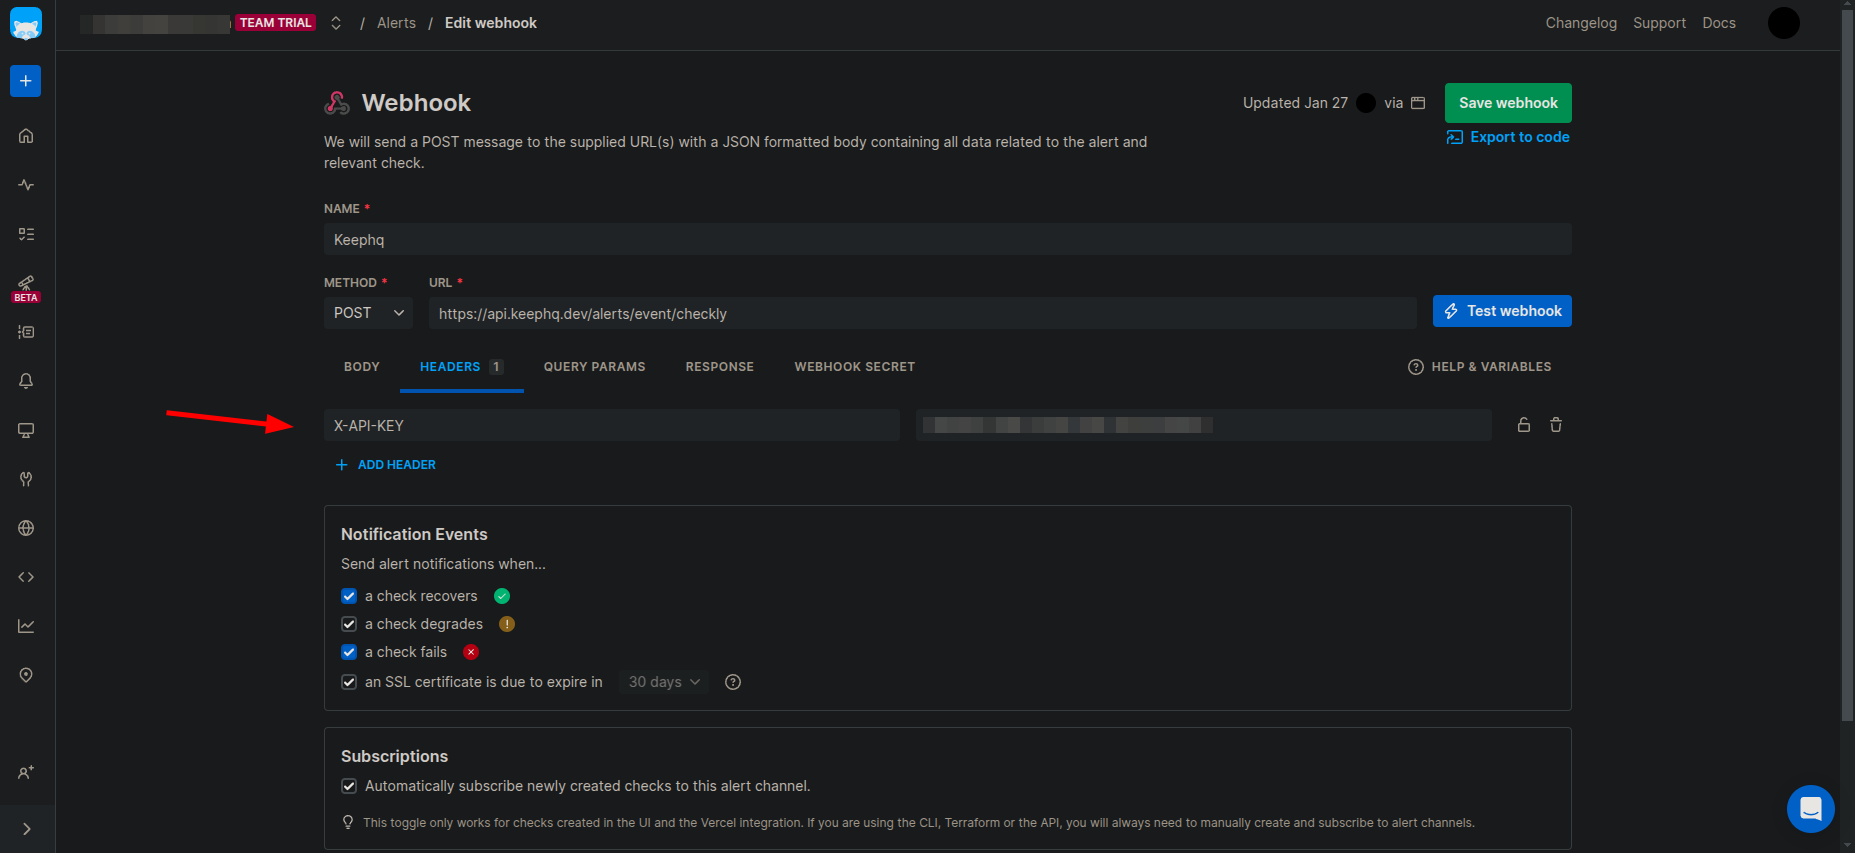
- 进入 Headers 选项卡,添加一个新的 header,键为
X-API-KEY,在 Keep 中创建一个新的 API 密钥并将其作为值粘贴,然后保存 webhook。
按照以下步骤在 Keep 中创建一个新的 API 密钥。
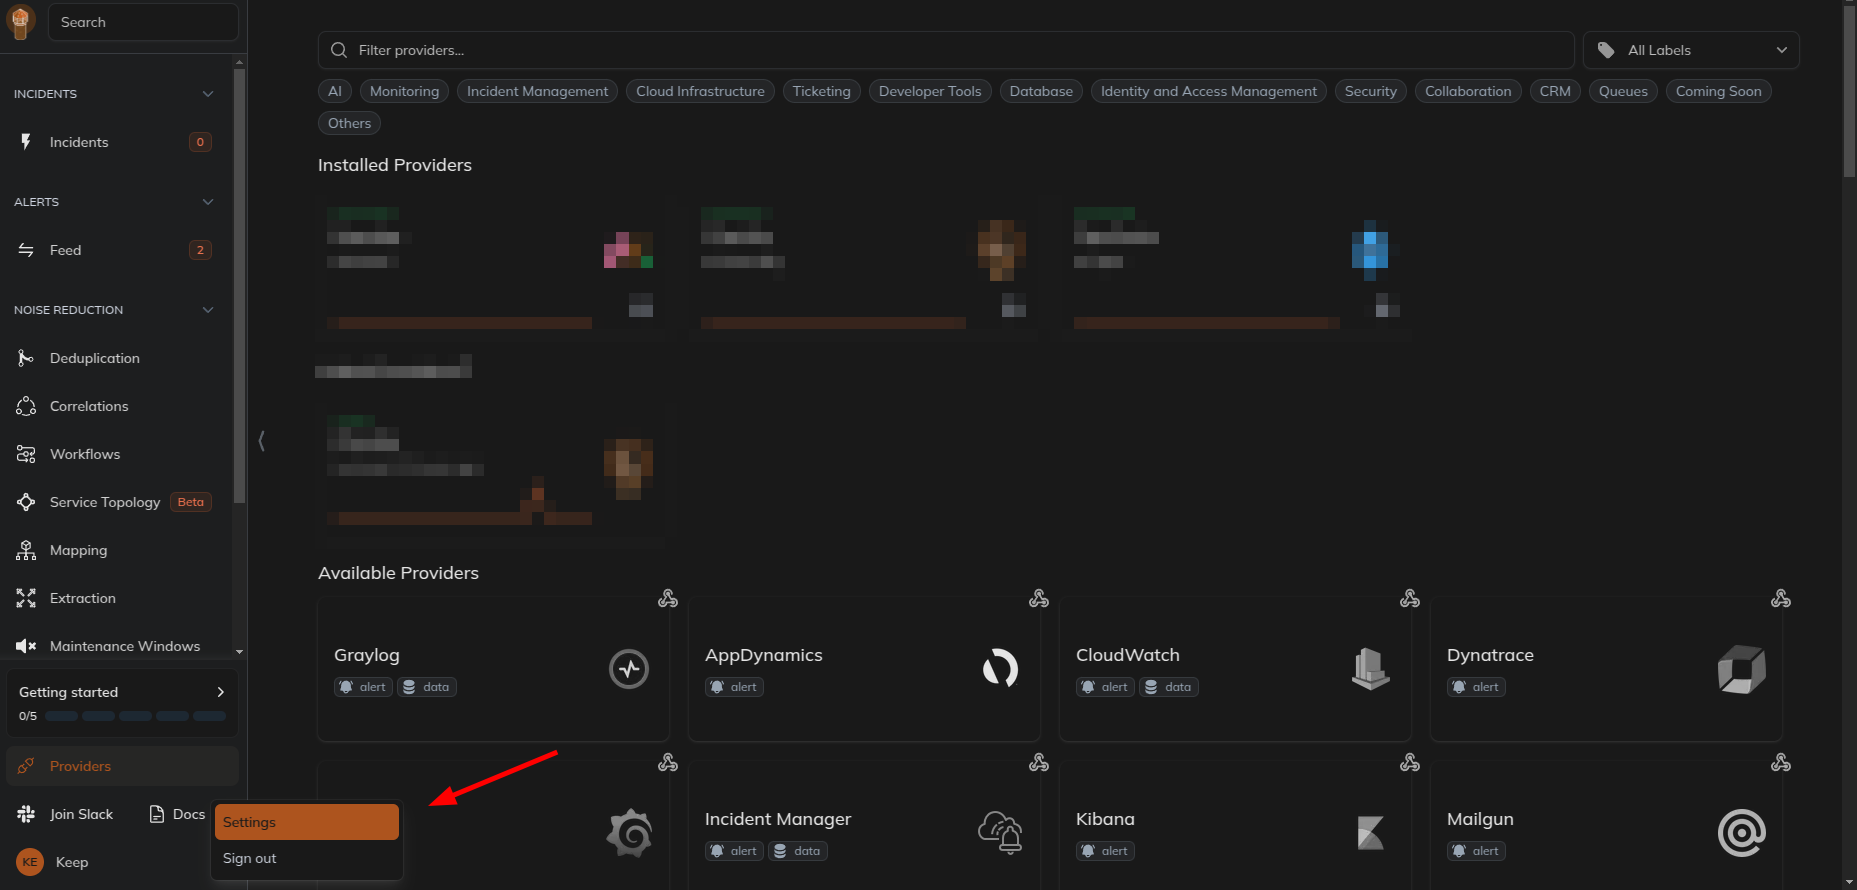
进入 Keep 仪表板,点击左下角的配置文件图标,然后点击
设置。
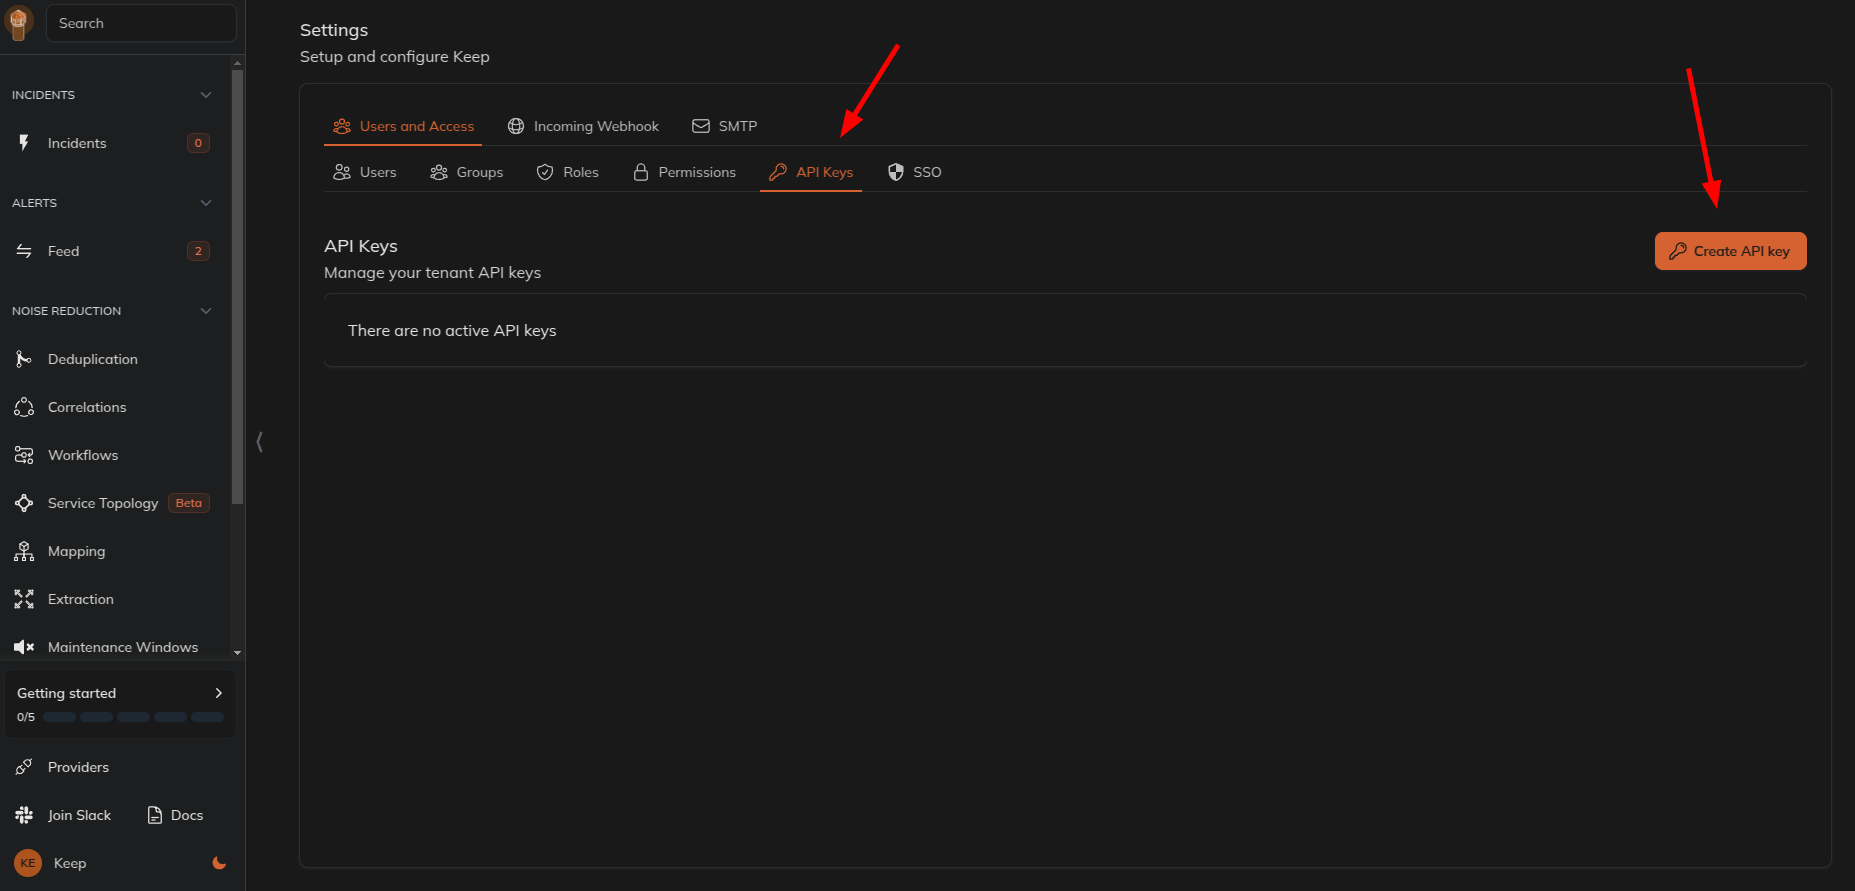
- 选择
用户和访问选项卡,然后选择API 密钥选项卡,创建一个新的 API 密钥。
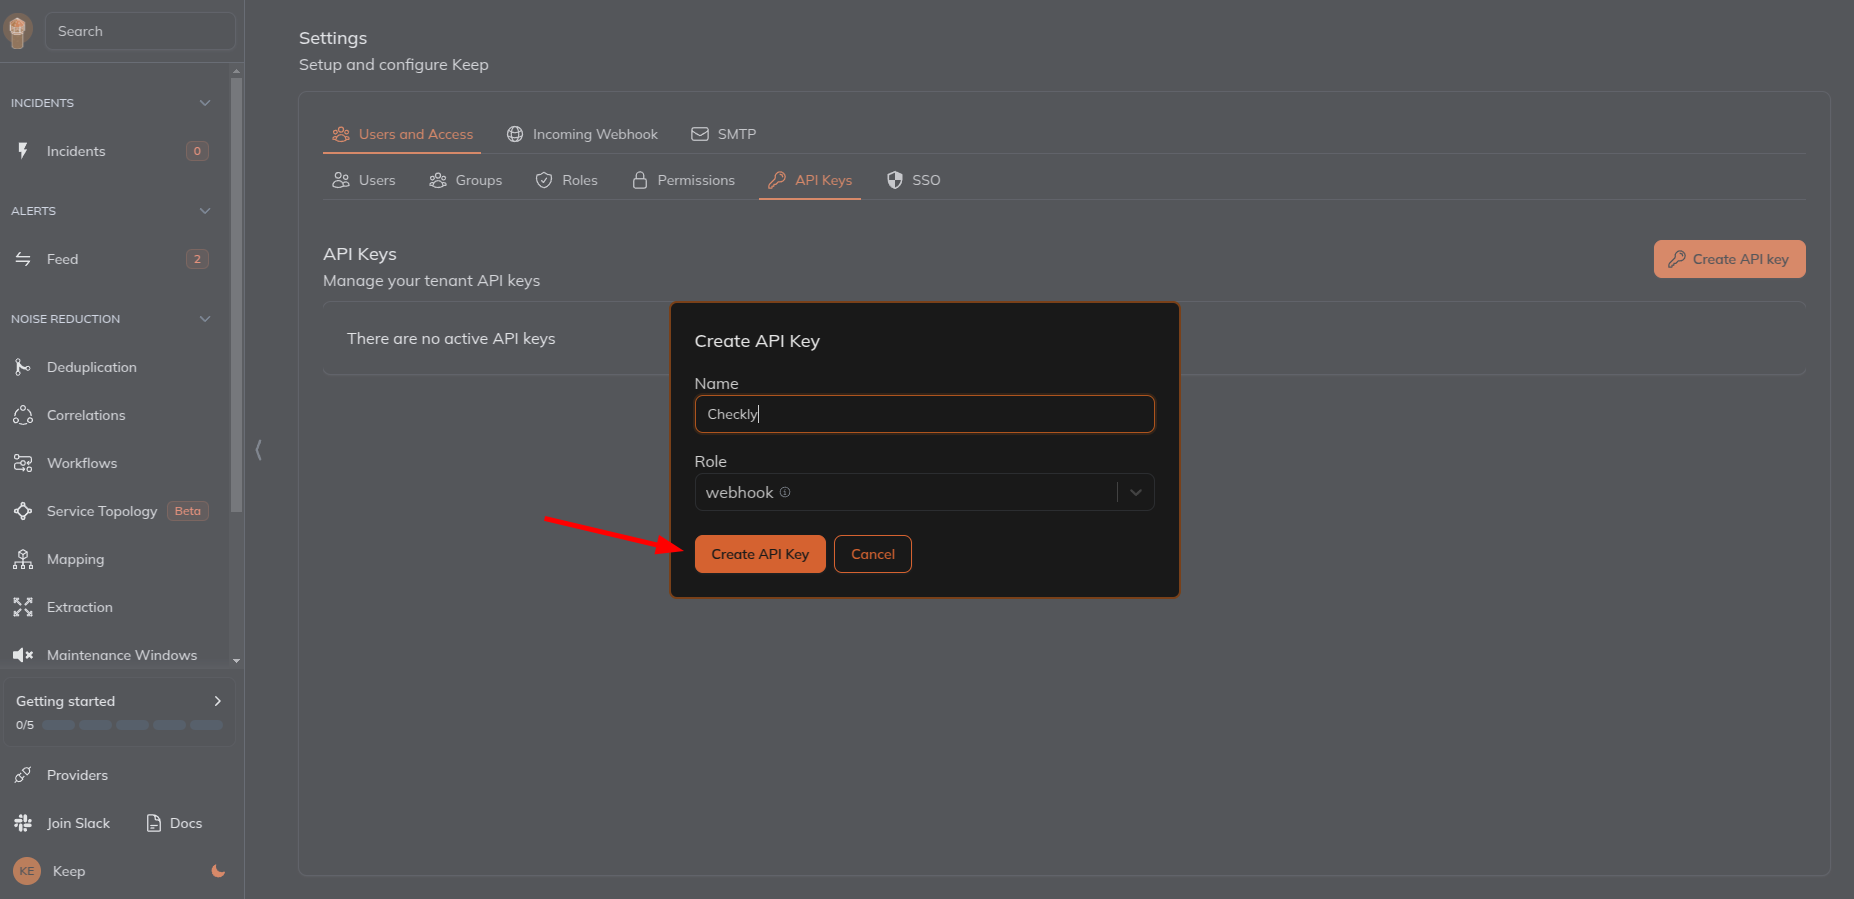
- 输入名称,选择角色为
webhook,然后点击创建 API 密钥。
- 使用生成的 API 密钥作为 Checkly 中创建的 webhook 的
X-API-KEYheader。